企業がサイバー攻撃を受け、個人情報が流出したというニュースを耳にする機会が増えています。 ここで、一つ疑問があります。 「攻撃した犯人を特定して、侵入経路を塞げば、それで解決するのでは?」 実は、それほど簡単ではありません。
なぜなら、同じ企業を狙っている犯罪者が、一つのグループとは限らないからです。 さらに現在では、企業への侵入方法や盗まれた情報が犯罪者同士で売買される仕組みまで存在しています。 サイバー攻撃の裏側で、いったい何が起きているのでしょうか。
サイバー攻撃は一つの犯罪グループだけではない
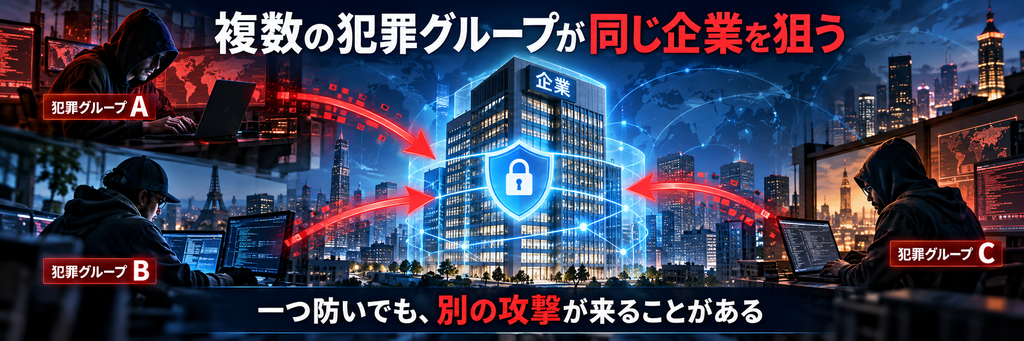
例えば、ある企業がサイバー攻撃を受けたとします。 調査によって犯人グループAの侵入経路が判明し、企業はその問題を修正しました。 これで安心できるでしょうか。
残念ながら、そうとは限りません。 別のグループBが、異なる方法で同じ企業を狙っている可能性もあります。 実際、セキュリティ企業のSophos(ソフォス)は、2021年に同じ組織が「Karma」と「Conti」という異なるランサムウェアグループから攻撃を受けた事例を報告しています。
ランサムウェアとは、データを暗号化するなどして、復旧や情報の非公開と引き換えに金銭を要求する不正プログラムです。 この事例は、一つの攻撃を防いだからといって、別の攻撃までなくなるわけではないことを示しています。
サイバー犯罪が「市場」になっている
さらに深刻なのが、サイバー犯罪の組織化です。 かつては、攻撃者が自分で侵入方法を探し、システムに入り込み、情報を盗むというイメージが一般的でした。 しかし現在は、犯罪に必要な手段を売買する市場が存在します。 例えば、企業のシステムに侵入できる状態を作り、そのアクセス権を別の犯罪者に販売する者がいます。
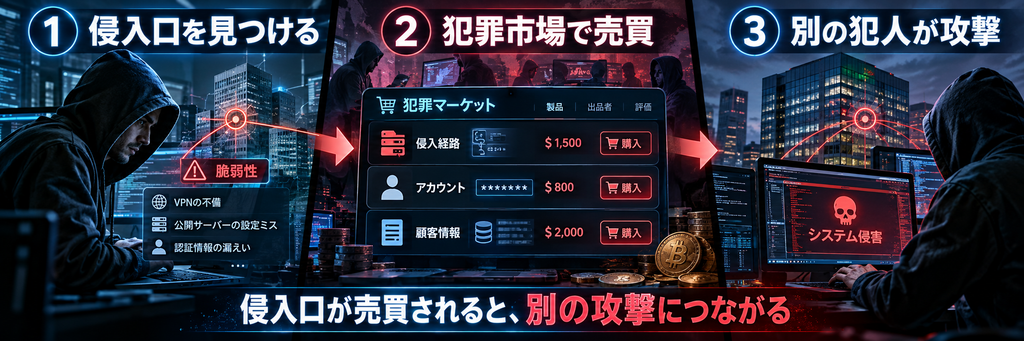
これは「イニシャルアクセスブローカー」と呼ばれています。 分かりやすく言えば、犯罪者に企業への侵入口を売る業者です。 購入した犯罪者は、その侵入口を利用して情報を盗んだり、ランサムウェアを仕掛けたりすることができます。 また、ランサムウェア自体をサービスとして提供し、利用者から料金や犯罪収益の一部を受け取る仕組みも存在します。
こうした犯罪のサービス化は、米国のサイバーセキュリティ当局CISA(シーサ)も報告しています。
一つの侵入口を複数の犯罪者が狙う可能性
ここで怖いのは、侵入経路が一度見つかると、別の犯罪者にも利用される可能性があることです。 例えば、グループAがある企業の弱点を見つけ、その情報が犯罪者の市場で共有されたとします。 すると、グループBやグループCが同じ弱点を狙うことも考えられます。 もちろん、売りに出された侵入経路が必ず複数の犯罪者に渡るわけではありません。
しかし、攻撃に必要な情報や道具が共有されることで、攻撃者が入れ替わっても危険が続く可能性があるのです。 欧州のサイバーセキュリティ機関ENISAも、2026年9月の報告で、攻撃グループが技術や道具を再利用し、協力して攻撃する実態を指摘しています。
なぜサイバー攻撃はなくならないのか?
理由の一つは、犯罪によって利益を得られる仕組みが存在していることです。 犯罪者が求めているのは、必ずしも企業のシステムを壊すことではありません。 盗んだ情報を売る、金銭を要求する、不正な契約に利用するなど、さまざまな目的があります。 しかも、犯罪に必要な道具や侵入口を購入できれば、高度な技術をすべて自分で開発する必要もありません。
これは、犯罪を始めるための負担を下げてしまいます。
では、この状況を変えるにはどうすればよいのでしょうか。
犯罪者にとって「割に合わない」仕組みを作る
もちろん、サイバー犯罪は許されるものではなく、犯人の摘発や処罰が重要です。 そのうえで、技術面からも犯罪を成立しにくくする必要があります。
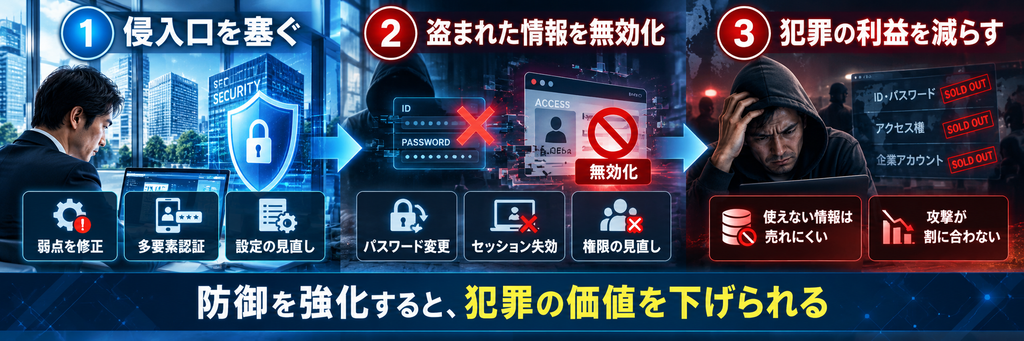
例えば、発見された侵入口を素早く塞ぎ、盗まれたパスワードを無効化すれば、その情報を購入しても利用できなくなります。 また、多要素認証を導入すれば、パスワードだけを盗まれても侵入されにくくなります。 こうした対策は、犯罪者が売買する情報や侵入手段の価値を下げることにつながります。 つまり、攻撃を難しくするだけでなく、犯罪によって利益を得にくくすることも重要なのです。
ただし、対策を強化すれば犯罪者が別の手口を探す可能性もあります。 だからこそ、一度の対策で終わりにせず、継続的に守りを見直す必要があります。
まとめ|攻撃を防ぐだけでなく、犯罪が成立しにくい社会へ
サイバー攻撃が繰り返される背景には、複数の犯罪グループの存在や、侵入経路などを売買する犯罪市場があります。 一つのグループを摘発しても、別のグループが攻撃を続ける可能性があります。 だからこそ、犯人を捕まえる取り組みに加えて、犯罪に利用できる情報や手段を減らしていくことが大切です。
攻撃に必要な時間や費用を増やし、成功する確率と得られる利益を下げる。 その積み重ねが、サイバー犯罪のリスクを減らすことにつながります。 そして、この考え方を身近なところで実現しようとしているのが、銀行口座開設などで進む本人確認方法の見直しです。
コメント