銀行口座をスマートフォンで開設するとき、運転免許証やマイナンバーカードを撮影した経験はありませんか?
これまで、オンラインでの本人確認には、身分証明書と自分の顔を撮影して送信する方法が使われてきました。 しかし、2027年4月1日から、本人確認のルールが大きく変わります。 背景にあるのは、個人情報の流出や、他人になりすまして銀行口座を開設する犯罪への対策です。 今回は、従来の本人確認の問題点と、ICチップを使った新しい仕組みについて、分かりやすく解説します。
従来の銀行口座開設はどのような仕組み?
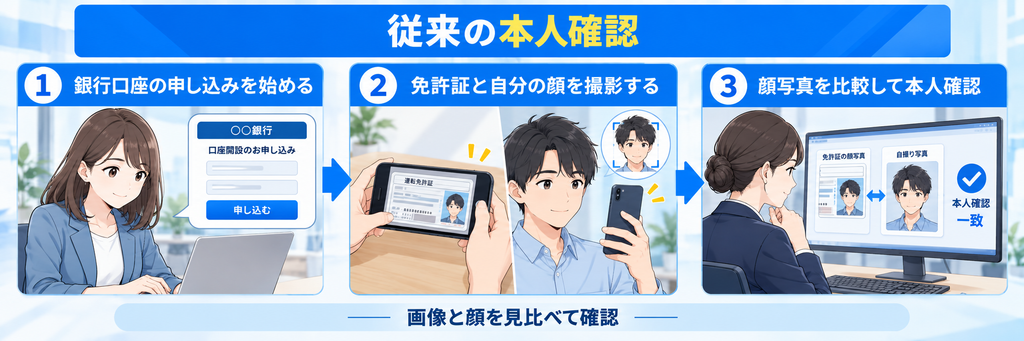
これまで、スマートフォンで銀行口座を開設する場合、主に次のような手順で本人確認が行われてきました。
- 運転免許証などをスマートフォンで撮影する
- 自分の顔を撮影する
- 撮影した画像を銀行に送信する
- 銀行側が書類と顔を照合する
銀行側では、顔写真が一致しているか、本人確認書類が偽造されていないかなどを調べます。 また、書類の厚みを確認したり、顔の動きを撮影したりして、不正を防ぐ工夫もされています。 しかし、この方法には弱点があります。 銀行が確認しているのは、「実物の身分証明書ではなく、スマートフォンから送られてきた画像」という点です。
盗まれた個人情報が犯罪に使われる危険性
例えば、企業がサイバー攻撃を受け、顧客の運転免許証の画像が流出したとします。 犯罪者は、その画像を悪用して、本人になりすまそうとする可能性があります。 さらに、AI技術の進歩によって、偽の顔写真や動画を作ることも可能になっています。
もちろん、銀行側も偽造や不正を検知する仕組みを導入しているため、簡単に本人確認を突破できるわけではありません。 それでも、盗まれた画像を利用して不正な申し込みを試みることができるという問題が残ります。 実際に金融庁は、2026年10月9日、本人確認書類の画像を含む顧客情報の流出などを受け、金融機関に対して対策の強化を求めています。金融庁
2027年4月から本人確認はどう変わる?
2027年4月1日から、犯罪収益移転防止法の施行規則の改正により、銀行口座開設などで利用する本人確認方法が見直されます。 大きな変更点は、本人確認書類と本人の顔を撮影して送信する従来の方式などが廃止され、ICチップを活用する方式が中心になることです。 対面での本人確認についても、対象となるICチップ付き本人確認書類の読み取りが必要になります。警察庁
マイナンバーカードが必須になるの?
ここは誤解しやすいポイントです。 今回の変更は、すべての人にマイナンバーカードの取得を義務付けるものではありません。 運転免許証など、別の本人確認書類を使える方法もあります。
ただし、利用できる書類や申し込み方法は銀行によって異なります。 特にオンラインでは、マイナンバーカードの公的個人認証を利用する方法が重要になります。
ICチップを使うとなぜ安全になるの?
マイナンバーカードのICチップには、「電子証明書」と呼ばれる電子的な身分証明書が記録されています。 さらに、「秘密鍵」という特別な電子的な鍵も保存されています。 秘密鍵は、カードの外に取り出せないよう保護されています。 銀行口座開設で公的個人認証を利用する場合、おおむね次の流れになります。
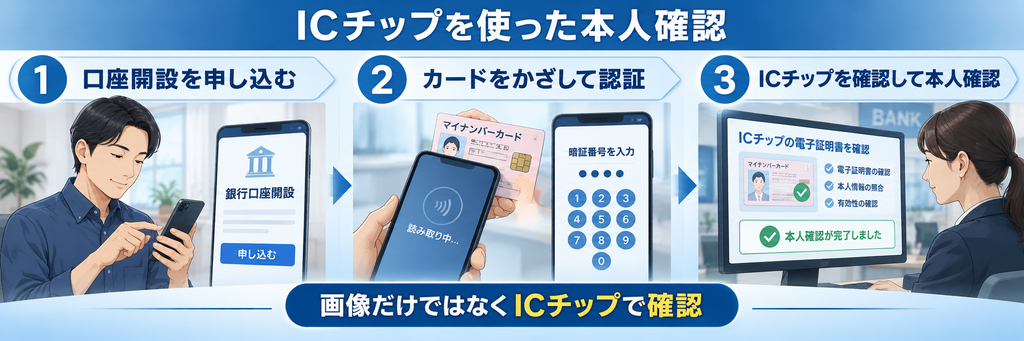
- スマートフォンにマイナンバーカードをかざす
- 暗証番号を入力する
- ICチップ内の秘密鍵を使って電子署名を作る
- 銀行側が電子証明書の有効性や電子署名を確認する
電子署名とは、電子データが正しい鍵を使って作成され、改ざんされていないことを確認する技術です。 つまり、カードの写真を見せるだけではなく、正規のICチップに保護された鍵が使われたことを確認できるのです。 なお、ICチップを使った本人確認にも複数の方式があり、ここではマイナンバーカードの公的個人認証を例にしています。デジタル庁
ICチップの情報も盗まれるのでは?
ここで疑問が生まれます。
「犯罪者がICカードリーダーを用意すれば、チップの情報をコピーできるのでは?」
確かに、ICカードリーダーを使えば、カード内の一部の情報を読み取ることはできます。 しかし、マイナンバーカードの秘密鍵は、通常の読み取り操作では取り出せない仕組みになっています。
そのため、カードの画像や読み取れる情報をコピーしただけでは、正規の電子署名を作ることはできません。 ただし、絶対に安全というわけではありません。 カードそのものと暗証番号を盗まれたり、利用者がだまされて認証操作をしてしまったりする危険は残ります。 ICチップは、あらゆる犯罪を防ぐ万能な技術ではないのです。
セキュリティは「絶対に破られないこと」が目的ではない
ここが、今回最も伝えたいポイントです。 サイバーセキュリティの目的は、単に侵入を防ぐことだけではありません。 攻撃を成功させるための時間や手間、費用を増やし、犯罪を難しくすることも重要です。 例えば、パスワードを何度も間違えると、アカウントがロックされる仕組みがあります。
これは、不正な入力を繰り返す攻撃を防ぐための対策です。 ICチップによる本人確認も、考え方は共通しています。 ただし、単に解読までの時間を長くするのではなく、秘密鍵を外部に取り出せないようにすることで、盗まれた画像などを使ったなりすましを難しくしています。 攻撃者が別の手口を考え出す可能性はあります。 それでも、一つ一つの犯罪を難しくしていけば、被害のリスクを下げることにつながります。
まとめ|盗まれても悪用されにくい仕組みへ
2027年4月からの本人確認方法の変更は、単に手続きが変わるという話ではありません。 これまでの「送られてきた画像を確認する方法」から、「ICチップなどを使って電子的に確認する方法」への大きな転換です。 ICチップだけでサイバー攻撃そのものを防げるわけではありません。 しかし、個人情報が流出しても、それだけでは本人になりすませない仕組みを広げることには意味があります。
これからのセキュリティでは、情報を盗まれないように守るだけでなく、盗まれても悪用されにくい仕組みを作ることが重要になるのです。
コメント