2026年10月情報漏えいのニュースでは、連日のように被害企業の謝罪や復旧の状況が伝えられています。 一方で、攻撃した犯人が誰で、その後どうなったのかは見えにくいです。
「これだけ被害が出ているのに、なぜ捕まえられないのか。 法律が追いついていないのでは?」と感じる人もいるでしょう。 この疑問を考える鍵は、「犯罪として罰せること」と「犯人を捕まえられること」の違いにあります。
サイバー攻撃を罰する法律はある
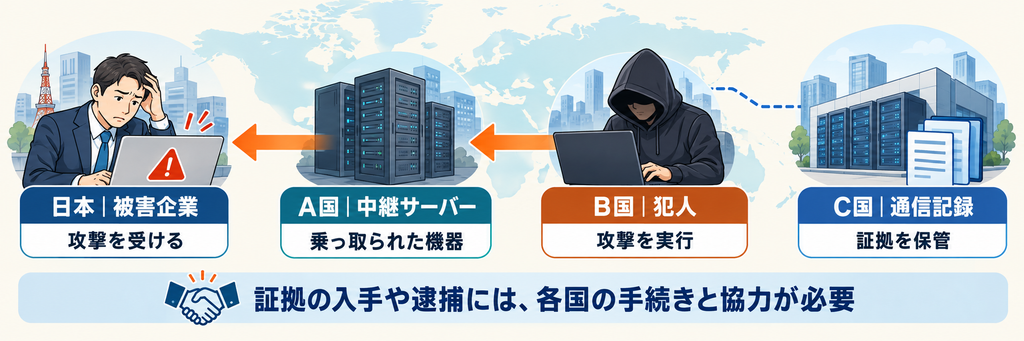
日本には、不正アクセス禁止法があります。 他人のIDやパスワードを無断で使い、アクセス制限のあるシステムに入る行為などを取り締まる法律です。 また、コンピューターの動作を妨げて仕事を止める行為には、刑法の電子計算機損壊等業務妨害罪などが適用される場合があります。npa.go.jp
AIを使った攻撃でも、実際の行為が法律の定める条件に当てはまれば、処罰の対象になります。 新しい手口が出るたびに、すべての法律を一から作り直す必要があるわけではありません。
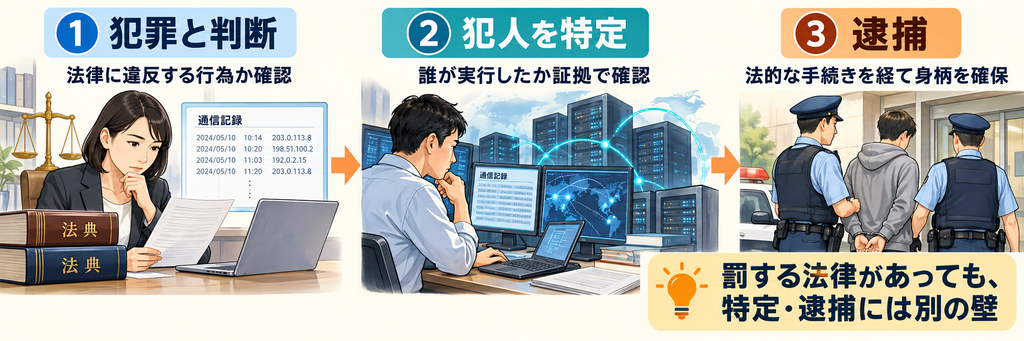
ただし、犯罪だと判断できても、誰が実行したかを証明し、身柄を確保するまでには別の難しさがあります。
ネットは国境を越えても、捜査は自由に越えられない
例えば、被害企業は日本、攻撃に使われたサーバーはA国、犯人がいるのはB国。 証拠となる通信記録は、C国の会社が保管しているとします。
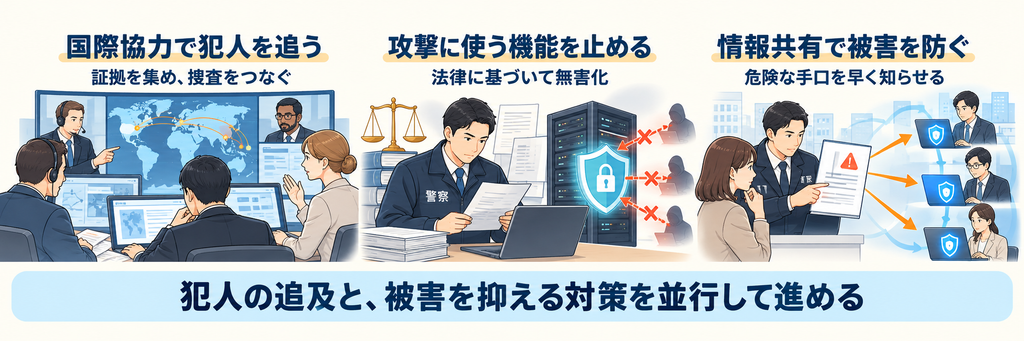
日本の警察が、外国で自由に捜索や逮捕をできるわけではありません。 証拠の入手や身柄の確保には、相手国の法律に沿った手続きや協力が必要です。 「どの国にも権限がない」のではなく、複数の国の権限と手続きをつなぐ必要があるのです。www.npa.go.jp
さらに、攻撃元のサーバーが分かっても、その所有者が犯人とは限りません。 他人の機器を乗っ取り、中継地点にすることもあるからです。 機器の所在地を突き止めることと、操作した人物を証明することは別です。cao.go.jp
なぜ対応は後手に回るのか
理由の一つは、技術と手口の変化の速さです。 新しい弱点が悪用されれば、防御する企業も捜査する側も、知識や道具を更新しなければなりません。 法律があっても、分析できる人材や設備が足りなければ、対応には時間がかかります。
国ごとの違いもあります。 証拠を渡す条件や手続き、捜査への協力姿勢は同じではありません。 海外の協力が得られず、捜査が行き詰まることも考えられます。arxiv.org
一方、対応を急ぐあまり、無関係な人の通信まで際限なく調べてよいわけでもありません。 誰が、何を、どこまで調べられるのか。 その権限を誰が監督するのか。 捜査や防御の強化には、通信の秘密やプライバシーを守る仕組みも必要です。www.cao.go.jp
犯人の逮捕を待たずに、被害を抑える
国際協力の土台として、日本も参加する「サイバー犯罪条約」、通称ブダペスト条約があります。 電子的な証拠を消される前に保全したり、犯罪人の引き渡しに協力したりするための枠組みです。mofa.go.jp
国内の制度整備も進んでいます。 2025年に成立したサイバー対処能力強化法と関連する整備法に基づき、2026年10月1日から、官民の情報共有や攻撃用サーバー等へのアクセス・無害化措置に関する制度が施行されました。 通信情報を利用する制度は、政府資料では2027年秋からの施行予定です。cao.go.jp
無害化とは、攻撃に使われる機能を止めるなどして、被害を防ぐ対処です。 法律の条件に従って警察などが行うもので、被害企業が自由に反撃できる制度ではありません。www.cao.go.jp
逮捕まで時間がかかっても、その間の攻撃を抑え、他の企業にも危険な手口を知らせる。 こうした対策を並行して進めることが重要になります。
法律は実際に働いているか?
サイバー攻撃への対応は、「法律がないから捕まらない」とは言い切れません。 処罰する法律に加え、証拠を集める技術、人材、国を越えた協力が必要です。 企業側の管理責任を確かめると同時に、攻撃した側を追及し、被害を防ぐ仕組みを機能させなければなりません。
これから注目したいのは、法律ができたというニュースの先です。 海外の証拠を早く確保できたか、共同捜査が進んだか、次の被害を防げたか。 制度の成果を、こうした具体的な動きから見ていきたいところです。
コメント