2026年9月5日、読売新聞にAIを活用したサイバーセキュリティー対策の記事が掲載されました。
記事で紹介されているのは、ソフトバンクなどIT企業の新しい取り組みです。 ソフトバンクとSB OAI Japanは、AIを使って企業のシステムに潜む「脆弱性」を見つけ、対策から修正パッチの適用まで支援するサービスを本格的に始めています。
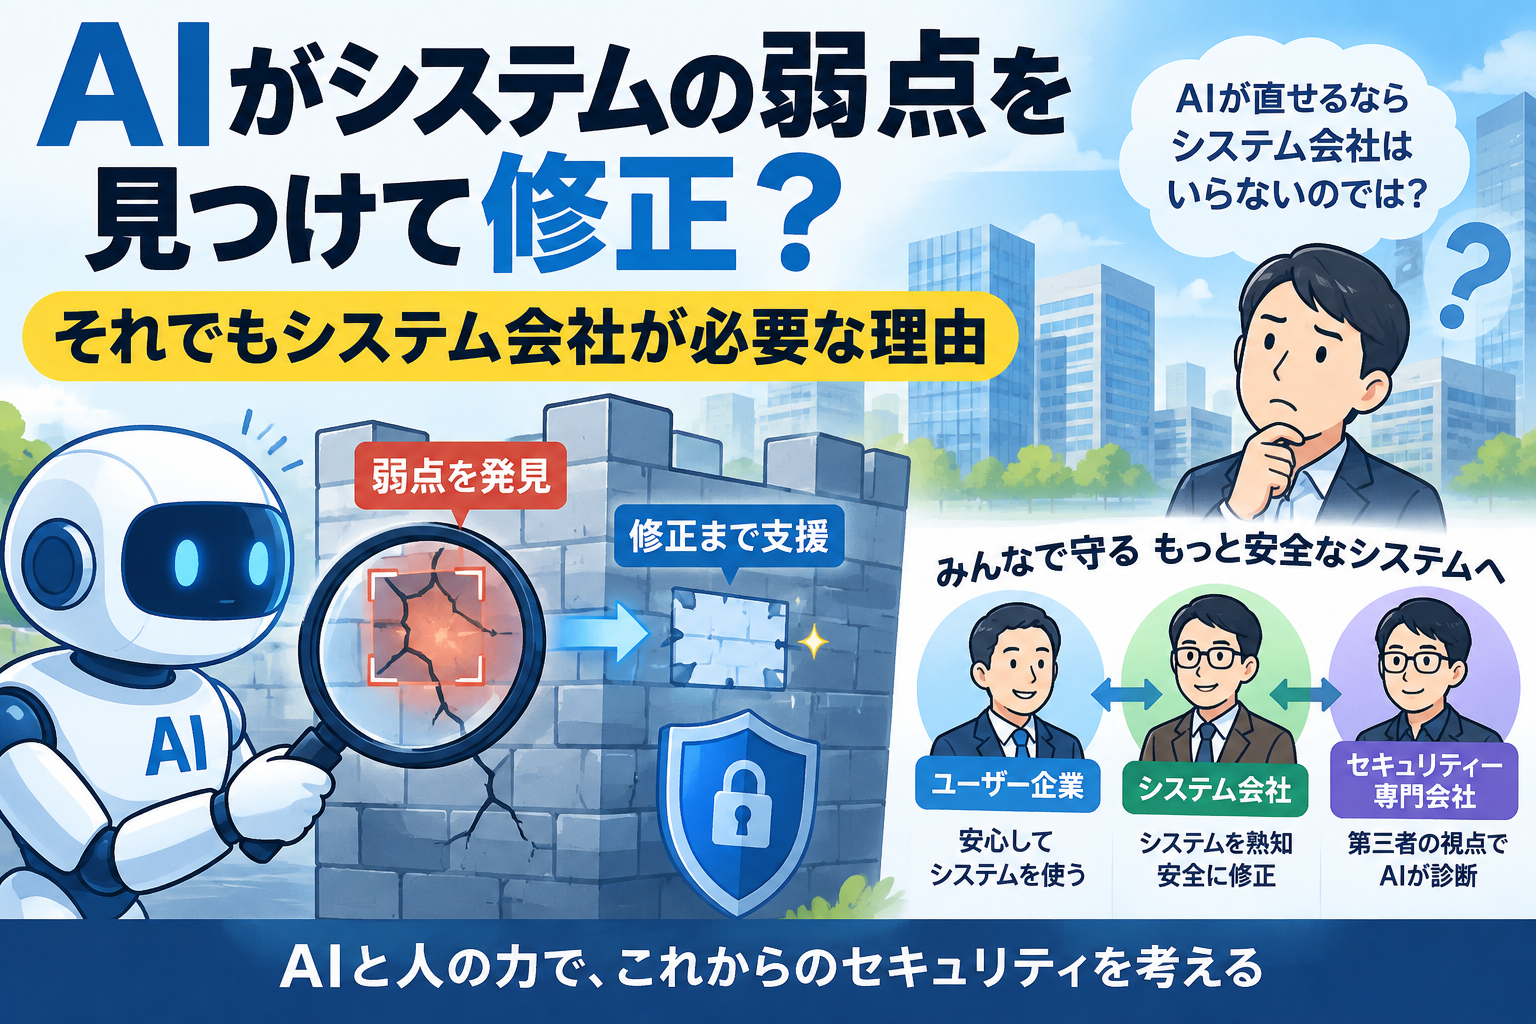
「脆弱性」とは、簡単に言えばシステムに残っている弱点です。 そこを攻撃者に狙われると、不正アクセスや情報漏えいなどにつながる可能性があります。 攻撃する側もAIを利用するようになった今、守る側でもAIを活用しようというわけです。
では、AIがシステムを守るとは具体的に何をするのでしょうか。
AIが「防壁のヒビ」を探してくれる
会社のシステムを一つの建物だと考えてみましょう。 立派な建物でも、壁にヒビがあったり鍵の壊れた窓があったりすれば、そこから侵入されるかもしれません。 システムも同じです。 ソフトバンクのサービスでは、AIを活用してソースコードなどを解析し、攻撃に利用されそうな弱点を探します。 さらに、見つけただけでは終わりません。 本当に攻撃に利用できるのかを検証したり、外部から疑似的な攻撃を行ったりして、危険性を確認します。
ITを勉強している人なら、中身を見ながら調べる「ホワイトボックステスト」と、外側から攻撃者のように調べる「ブラックボックステスト」をイメージすると分かりやすいでしょう。 そして問題が確認されれば、修正パッチを作り、テストしたうえで適用するところまで支援します。 つまり、弱点を探す → 本当に危険か確かめる → 修正する → もう一度確認するというところまで踏み込むわけです。 これはかなりすごいことです。
本来はシステム会社がやる仕事では?
ここで一つ疑問が出てきます。 会社のシステムに問題があるのなら、そのシステムを作った会社に直してもらえばいいのではないでしょうか。 実際、脆弱性を調べて修正する仕事そのものは以前から行われています。 しかも、開発や保守を担当しているシステム会社には大きな強みがあります。 どのソースコードが現在使われているのか。 なぜこのような処理になっているのか。 ほかのシステムとどのようにつながっているのか。 こうした事情を一番よく知っているのは、基本的にはそのシステムを開発・保守してきた会社です。
AIが「このプログラムをこう直せば安全です」と判断しても、そこだけ変更したことで別の機能が動かなくなる可能性もあります。 そのため、「AIが修正できるようになったからシステム会社はいらない」という話ではありません。 システムを熟知した技術者の存在は、これからも重要です。
なぜ第三者にチェックしてもらうのか
では、わざわざ別の会社に調べてもらう意味はどこにあるのでしょうか。
私は、ここが今回のニュースで特に重要なポイントだと思います。
作った人とは別の人に見てもらうこと自体に意味があるのです。
例えば、自分で書いた文章を何度読み返しても誤字に気づかなかったのに、ほかの人に読んでもらったらすぐに見つかった。 そんな経験はないでしょうか。 システム開発でも同じようなことがあります。
長年そのシステムを見ているからこそ、「ここは大丈夫だろう」「昔からこの方法だから問題ない」という思い込みが生まれる可能性があります。 もちろん、システム会社がいい加減にチェックしているという意味ではありません。 だからこそ、あえて第三者の目を入れるのです。 作った側とは違う視点から厳しく調べてもらえば、それまで気づかなかった弱点が見つかる可能性があります。
さらに今回は、大量のソースコードを調べられるAIの力も加わります。
つまり、「第三者だから気づけること」と「AIだから効率よく調べられること」この二つを組み合わせられるのが大きなメリットなのです。
システム会社か第三者かの二択ではない
では、企業はシステム会社と外部のセキュリティー会社のどちらを選べばいいのでしょうか。
これは必ずしも二択ではありません。 現在のシステム会社が十分なセキュリティー診断能力を持っているのであれば、まず相談するのが自然でしょう。
一方で、「長年使っているシステムを一度徹底的に調べたい」「別の視点からも安全性を確認したい」という場合には、第三者による診断を加える意味があります。 そして問題が見つかったら、そのシステムを熟知している開発・保守会社とも連携して安全に修正する。
つまり、ユーザー企業 × システム会社 × セキュリティー専門会社という三者でシステムを守る考え方です。
AI時代は「別の目」が重要になる
AIが進化すると、すぐに「人間の仕事がAIに置き換わる」という話になりがちです。 しかし今回のセキュリティー対策を見ると、少し違った姿が見えてきます。 AIが大量のプログラムから弱点を探す。 第三者が客観的な視点から安全性を確認する。 そして、そのシステムをよく知る技術者が影響を考えながら修正する。
システムを知る人の経験 × 第三者の視点 × AIの解析能力。
どれか一つに任せるのではなく、それぞれの強みを組み合わせるわけです。
AIによるサイバー攻撃が高度化する時代だからこそ、「今まで大丈夫だったから大丈夫」と考えず、あえて別の目でチェックする。 そんな考え方が、これから企業のシステムを守るうえでますます重要になっていくのではないでしょうか。
コメント