2026年10月13日、情報通信研究機構(NICT)は、国内で相次ぐ情報漏えいの原因の一つとして「A2B攻撃」という手法を特定し、対策を公表しました。 その攻撃の手がかりになるのが、私たちが普段利用しているスマートフォンのアプリです。 しかし、アプリを使った攻撃と聞いても、何がどのように狙われるのか、なかなか想像できませんよね。 実は、攻撃者が本当に狙っているのは、アプリそのものではなく、その裏側で動いているサーバーなのです。 今回は、アプリとサーバーの関係から、情報漏えいにつながる仕組みを分かりやすく解説します。
アプリとサーバーは何を担当している?
まず、スマートフォンのアプリがどのように動いているのかを考えてみましょう。 例えば、ショッピングアプリで商品の購入履歴を確認するとします。 スマートフォンの画面には購入した商品や金額が表示されますが、その情報がすべてスマートフォンの中に保存されているわけではありません。 多くの場合、購入履歴は企業のサーバーで管理されています。
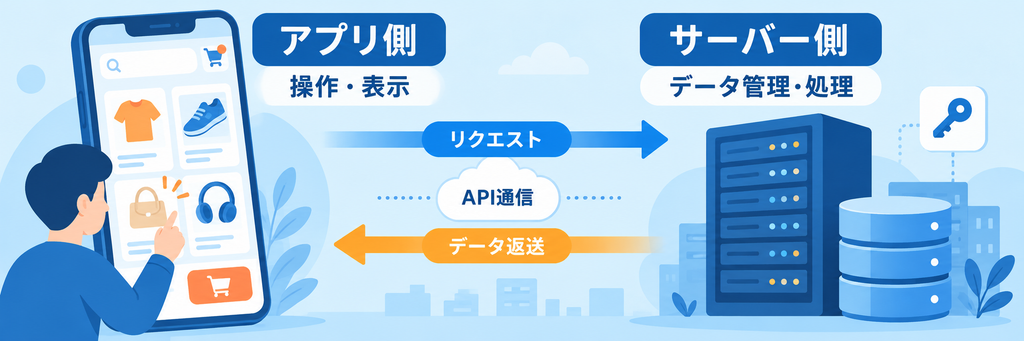
アプリは利用者の操作を受け付け、サーバーへ情報を要求します。 そして、サーバーから返された情報を画面に表示するのです。 つまり、アプリとサーバーには、それぞれ異なる役割があります。
- アプリ側: 利用者の操作を受け付け、情報を表示する
- サーバー側: データを管理し、重要な処理やアクセス権限の確認を行う
もちろん、実際にはアプリ側でもさまざまな処理を行います。 ただし、個人情報の管理や重要なアクセス制御は、アプリだけに任せることはできません。
なぜアプリからサーバーの情報が分かるのか?
ここで疑問が生まれます。 なぜ、公開されているアプリから、企業のサーバーを攻撃するための情報が分かるのでしょうか。 実は、アプリにはサーバーと通信するための情報が含まれています。
例えば、どのサーバーへ接続するのか、どのような情報を送るのか、どのような操作を要求できるのか、といった情報です。 アプリが正常に動くためには、こうした仕組みが必要なのです。
Androidアプリの場合、公開されているアプリのプログラムや設定情報を解析することで、通信の仕組みを調べられる場合があります。 これを「リバースエンジニアリング」と呼びます。 ただし、アプリを解析しただけで、企業のパスワードや個人情報が自由に手に入るわけではありません。 攻撃者が得るのは、主にサーバーの仕組みを調べるための手がかりです。
A2B攻撃はどのように行われる?
今回、NICTが指摘したのが「A2B攻撃」です。
A2Bとは「App-to-Backend(アップ・トゥ・バックエンド)」の略で、アプリを解析して得た情報を利用し、その接続先となるサーバーを狙う攻撃を指します。
攻撃の流れは、次のようになります。
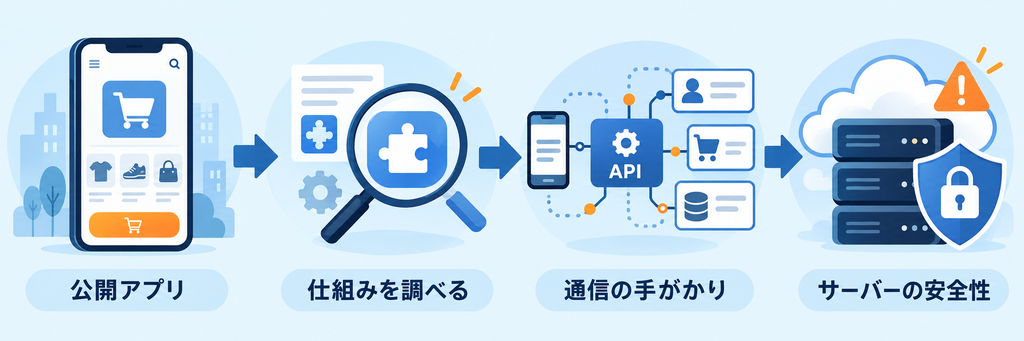
- 公開されているアプリを入手する
- アプリのプログラムや通信の仕組みを解析する
- 接続先サーバーの情報やAPIの仕様を調べる
- 発見した手がかりを利用してサーバーの弱点を探し、攻撃する
ここで重要なのが「API」という仕組みです。 APIとは、アプリとサーバーが情報をやり取りするための窓口のようなものです。 通常はアプリがこの窓口を利用しますが、攻撃者は必ずしも正規のアプリを使う必要がありません。 通信の仕組みが分かれば、サーバーへ直接要求を送ることもできるのです。
本当に危険なのはサーバー側の弱点
例えば、会員情報を表示するアプリを考えてみましょう。
通常、自分の会員番号に対応する情報だけが表示されます。
ところが、サーバー側にアクセス権限を確認する仕組みが十分に備わっていなかった場合はどうでしょうか。 攻撃者が要求する会員番号を変更することで、他人の情報まで取得できてしまう可能性があります。 これは「IDOR(アイドア)」と呼ばれる脆弱性の一例です。
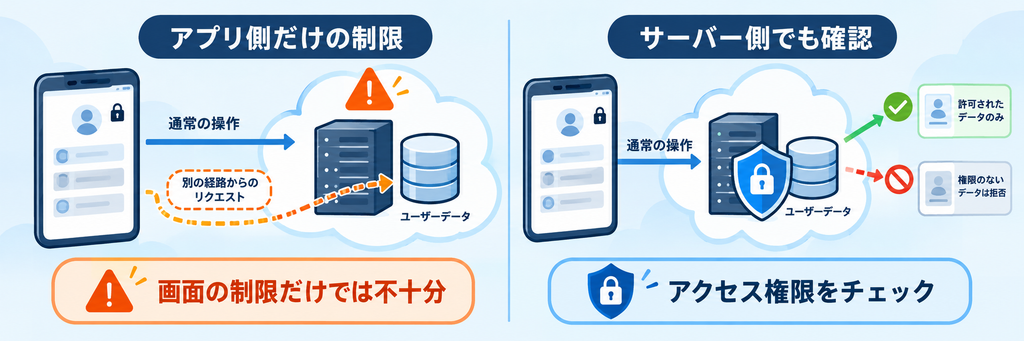
重要なのは、アプリの画面から他人の会員番号を入力できないようにしていても、それだけでは安全とは限らないということです。 攻撃者はアプリを経由せず、サーバーへ直接要求を送ることができるからです。 つまり、アプリ側で操作を制限していることと、サーバー側で不正な要求を防げることは別の問題なのです。
企業はどのような対策をすべきなのか?
NICTは、アプリを公開している企業に対して、主に次の対策を呼びかけています。
① 不正アクセスの確認
まず、すでに攻撃を受けていないか、通信記録などを調査することです。
② サーバーの弱点を点検する
不正な要求によって、本来取得できない情報が表示されたり、想定外の処理が実行されたりしないか確認します。
③ 不審な通信を一時的に制限する
必要に応じて、国外や不要なアクセス元からの通信を制限するなど、被害を抑えるための対策を行います。 ただし、これはあくまで暫定的な対策です。
④ サーバー側の安全性を根本から見直す
最も重要なのが、サーバー側で適切な本人確認やアクセス権限の確認を行うことです。 アプリから送られた情報であっても、無条件に信用してはいけません。 不正な要求が送られてくることを前提に、安全性を確保する必要があるのです。
私たちは何に注目すべきなのか?
今回のA2B攻撃は、Androidアプリだけに限った問題ではありません。 iPhoneのアプリやWebサービスでも、同じような問題が発生する可能性があります。 さらに、AIの活用によってアプリの解析や弱点の発見が効率化され、攻撃が広がることも懸念されています。
利用者にとって、アプリの見た目だけで、その裏側の安全性を判断することは難しいものです。 だからこそ、企業がどのようなセキュリティ対策を実施し、問題が発生した際にどのように対応しているのかが重要になります。
便利なアプリを安心して利用するためには、目に見える機能だけでなく、目に見えない部分の安全性も欠かせません。 これからのサービス選びでは、便利さに加えて、企業が安全性をどれだけ重視しているかにも注目していきたいですね。
コメント