「もう退会したサービスだから、自分には関係ない」
そう思っていた人の個人情報まで漏えいしていたら、驚きますよね。
2026年10月、ブックオフの会員管理システムへの不正アクセスが明らかになりました。 対象者には、退会した人が約21万人も含まれていました。 退会したのに、なぜ個人情報が残っているのでしょうか。 実は、退会とデータの削除は同じではありません。
ブックオフで何が起きたのか
ブックオフグループは10月13日、不正アクセスで会員データ642万7,735件が外部へ送信されたと発表しました。 対象は638万3,279人で、うち21万2,371人が退会者でした。
情報には、氏名や住所、電話番号、メールアドレス、生年月日、パスワードのハッシュ値などが含まれます。 一方、買取時の本人確認書類の画像などは別システムで管理され、今回の漏えい対象ではないと説明されています。 退会者のデータが残っていたのは事実ですが、保存の理由や削除方式までは確認できていません。 では、一般的なシステムではどうなっているのでしょうか。
退会したら、データは消えるの?
会員情報を保存する「データベース」を、大きな名簿だと考えてください。
退会した人の扱いには、二つの方法があります。
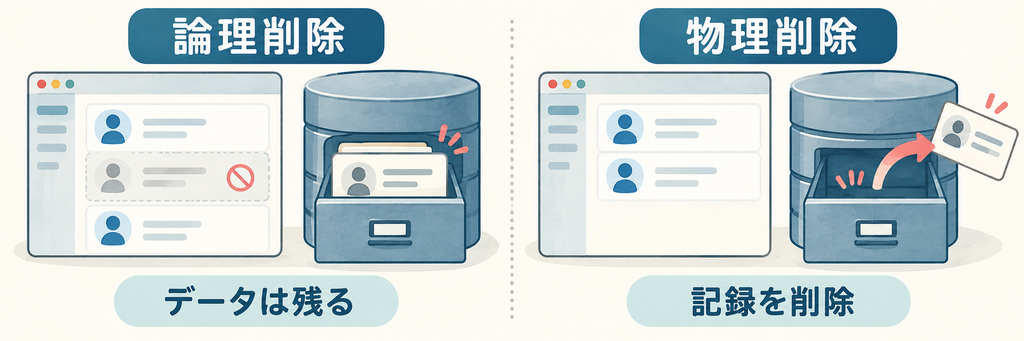
一つは「論理削除」です。 名前を消す代わりに「退会済み」という印を付けます。
通常の画面には表示されなくても、データベースには氏名や住所が残っています。
もう一つは「物理削除」です。 データベースから記録そのものを削除します。
ただし、バックアップなどに複製が残る場合もあるため、保存先全体の管理が必要です。
論理削除は、誤操作からの復旧や問い合わせ対応に便利です。 それでも、無期限に情報を残してよいわけではありません。
個人情報は、いつ、どうやって消すのか
削除は手作業だけでなく、システムで自動化することもできます。 例えば「退会後3年で削除」と決めた場合、退会日を記録しておきます。 毎晩動く「夜間バッチ」という自動処理で、期限を過ぎたデータをまとめて削除できるのです。
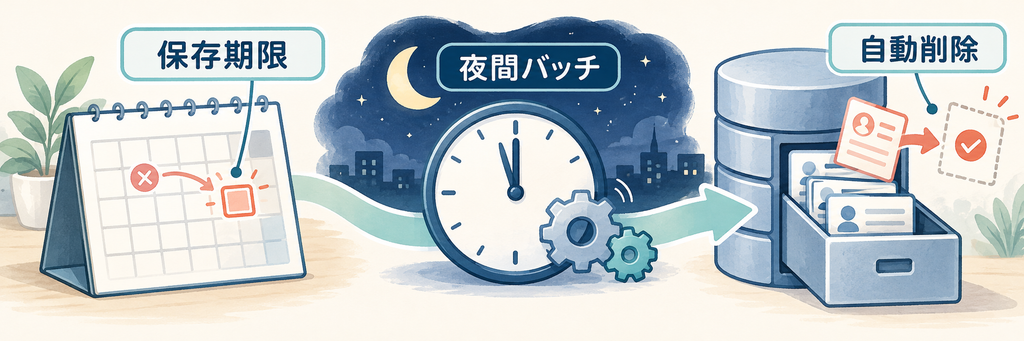
ただし、3年は説明のための例です。 法律が一律の保存期限を決めているわけではありません。 必要がなくなった個人データは、遅滞なく消去するよう努めることが求められています。 「いつか使うかもしれない」だけで残し続けず、保存目的や期限を明確にすることが大切です。
タイムズカーも退会者の情報を残していた
タイムズカーでは、運転免許証などの画像を退会後も7年間保存していました。 不正利用への対応や問い合わせ、本人確認などが目的だったと説明しています。
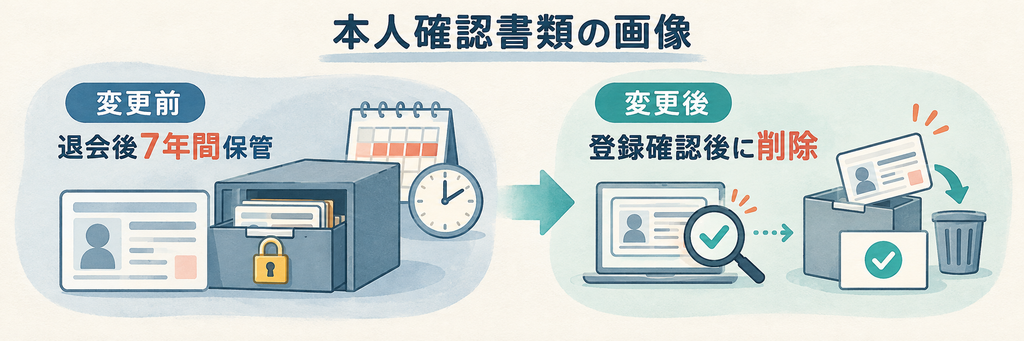
しかし、不正アクセスを受けて方針を変更。 2026年10月23日には、今後は登録確認後すぐに画像を削除し、保存済みの画像も2026年10月末までに削除すると発表しました。
情報漏えい後に問われる企業の誠意
不正アクセスを完全に防ぐのは難しくても、どんな情報をどれだけ残すかは見直せます。
漏えいが起きたら、事実を確認し、対象者に知らせ、再発防止策を説明することが重要です。 退会者の情報が残っていたなら、その理由も説明してほしいところです。 謝罪だけでなく、何を変えるかを示し、実行すること。 そこに企業の誠意が表れるのではないでしょうか。
まとめ|個人情報は「守る」だけでなく「残さない」
情報セキュリティというと、侵入を防ぐ対策に目が向きがちです。 しかし、不要な情報を残さなければ、漏えい時の被害も減らせます。 退会するときには「個人情報はいつ消えるのか」にも目を向けたいですね。 企業には、情報を安全に守ることと、必要がなくなったら残さないこと、その両方が求められています。
コメント