2026年10月21日、Webサイトなどで広く利用されているプログラミング言語「PHP」に、重大な脆弱性(ぜいじゃくせい)が見つかり、修正版が公開されました。 脆弱性とは、コンピューターやプログラムに存在するセキュリティ上の弱点のことです。
今回の問題では、攻撃者がインターネットを通じて、サーバー上で不正なプログラムを実行できてしまう危険性が指摘されています。
では、私たちがネットショップなどに登録している名前や住所、電話番号といった個人情報も危険なのでしょうか。 実は、情報漏洩につながる弱点は、PHPだけに存在するわけではありません。 今回はPHPのニュースをきっかけに、Webシステムの仕組みと情報漏洩が発生する可能性について考えてみましょう。
情報漏洩はどこから発生するのか?
私たちが利用するWebサービスは、一つのプログラムだけで動いているわけではありません。
例えば、ネットショップで商品を購入する場合、画面に入力した情報はWebサーバーに送られ、プログラムによって処理され、必要な情報がデータベースに保存されます。
こうした仕組みは、いくつかの階層に分けて考えることができます。 それぞれの役割と、考えられるセキュリティ上のリスクを見てみましょう。
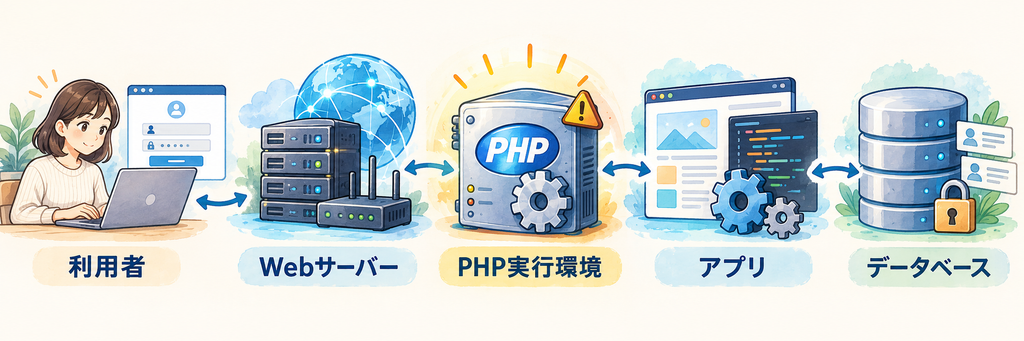
① 利用者・ログイン画面
偽のログイン画面に誘導され、IDやパスワードを盗まれる危険性があります。これは「フィッシング詐欺」と呼ばれる代表的な手口です。
② ネットワーク・Webサーバー
外部との通信を管理したり、Webサイトへのアクセスを受け付けたりする部分です。設定ミスやソフトウェアの弱点が攻撃の入口になる場合があります。
③ PHPなどの実行環境
Webサイトの裏側でプログラムを動かす部分です。今回発見されたPHPの脆弱性は、主にこの階層の問題です。
④ アプリケーション
会員登録や商品購入など、サービス固有の機能を実現する部分です。プログラムの作り方に問題があると、不正な操作を許してしまう可能性があります。
⑤ データベース
会員情報や注文履歴などを保存する場所です。アクセス権限や公開設定に問題があると、保存された情報が外部に漏れる危険性があります。 このように、情報漏洩につながる弱点は、さまざまな場所に存在します。
PHPの弱点から個人情報が盗まれることもある?
今回のPHPの脆弱性では、条件がそろうと、攻撃者が本来許可されていないプログラムをサーバー上で実行できる可能性があります。 これを「リモートコード実行」と呼びます。
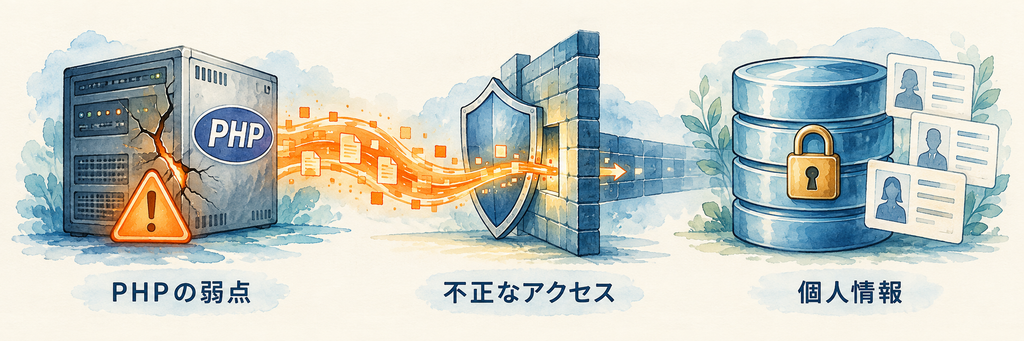
例えば、ネットショップのサーバーが攻撃を受け、不正なプログラムを実行されてしまったとします。 そのプログラムが顧客情報を保存したデータベースにアクセスできれば、個人情報を読み取られる可能性も考えられます。 ただし、ここで注意したいのは、脆弱性が存在することと、実際に情報漏洩が発生することは別だという点です。 攻撃が成功する条件や、サーバーの権限、ほかのセキュリティ対策などによって、被害の可能性や範囲は変わります。
また、PHPを利用しているWebサイトが、すべて同じ危険にさらされているわけでもありません。 今回の脆弱性については、すでに修正版が公開されており、サービス運営者による速やかな更新が求められています。
過去の情報漏洩もPHPが原因だった可能性は?
ここで、一つ気になることがあります。
これまでニュースになった企業の情報漏洩事件も、PHPの弱点が原因だった可能性はあるのでしょうか。 答えは、可能性としては考えられるものの、個別の事件については調査しなければ分からないということです。
情報漏洩の原因には、さまざまなものがあります。
- ソフトウェア自体の脆弱性を悪用される
- アプリケーションの設計ミスを突かれる
- 管理者のパスワードを盗まれる
- データベースの設定ミスを利用される
さらに、一つの弱点だけでなく、複数の問題が組み合わされて被害が発生するケースも考えられます。 そのため、情報漏洩が起きたという事実だけで、どの階層に原因があったのかを判断することはできません。 今回のPHPの脆弱性についても、過去の特定の情報漏洩事件との関連が確認されたわけではありません。
だからこそ重要になる「多層防御」
では、こうしたさまざまな弱点から、システムを守るにはどうすればよいのでしょうか。
そこで重要になるのが「多層防御」という考え方です。 多層防御とは、一つのセキュリティ対策だけに頼らず、複数の対策を組み合わせてシステムを守ることです。
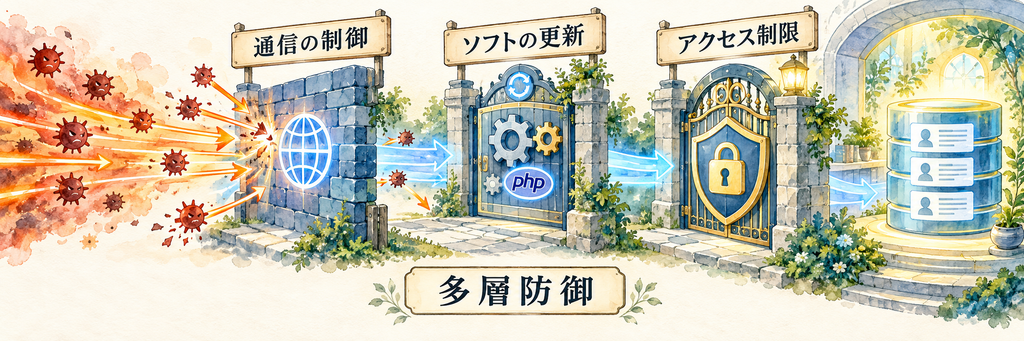
例えば、次のような対策が考えられます。
- ネットワークでは、不審な通信を制限する
- PHPなどのソフトウェアは、安全なバージョンに更新する
- アプリケーションでは、安全なプログラムを作成する
- データベースでは、情報にアクセスできる権限を制限する
仮に一つの防御が突破されても、別の場所で攻撃を食い止めたり、被害を小さくしたりすることを目指します。 ただし、多層防御をしていれば必ず安全というわけではありません。 今回のように重大な脆弱性が見つかった場合は、修正プログラムの適用が欠かせません。
私たち利用者にできることは?
一般の利用者が、自分の使っているWebサービスでPHPが利用されているかを判断するのは難しいものです。 また、PHPを更新したり、サーバーの設定を変更したりすることもできません。 そうした技術的な対策は、基本的にサービスを運営する企業側の役割です。
一方、利用者にもできることがあります。
- 利用サービスのセキュリティに関するお知らせを確認する
- 複数のサービスでパスワードを使い回さない
- 二段階認証などの仕組みを利用する
- 必要以上の個人情報を安易に登録しない
- 不審なメールやログイン通知に注意する
もちろん、これらの対策だけでPHPの脆弱性を防げるわけではありません。 それでも、別の経路からの不正アクセスや、万が一情報が漏洩した場合の二次被害を抑えることにつながります。
まとめ
情報漏洩は、一つの原因だけで起こるとは限りません。 Webシステムにはさまざまな技術が使われており、それぞれに異なる弱点が存在します。 だからこそ重要なのが、一つの対策だけに頼らない「多層防御」という考え方です。 今回のPHPのニュースは、私たちが普段何気なく利用しているWebサービスが、いくつもの技術とセキュリティ対策によって支えられていることを考えるきっかけにもなるのではないでしょうか。
コメント