病院のサイバー対策に137億円
2026年9月7日、医療機関のサイバーセキュリティー対策について、気になるニュースが報じられました。 厚生労働省が、2027年度予算の概算要求に137億円を計上したというものです。 厚労省の資料によると、専門人材の活用、サイバー攻撃を想定した演習、外部ネットワークとの接続点の整理やセキュリティー強化など、5つの事業を進める計画です。 特に大きいのが、病院と外部をつなぐネットワーク接続点の適正化などに使う129億円です。 ただし、137億円がすでに決まったわけではありません。 「概算要求」とは、簡単に言えば厚労省が「来年度、この事業にこれだけ必要です」と要求している段階です。 最終的な予算額は今後決まります。 それでも、これだけの金額を要求したことから、医療機関のサイバー対策が重要な課題になっていることが分かります。
病院ならもっと前から守られていたのでは?
このニュースを見て、最初に思ったことがあります。
「人の命を預かる病院なら、もっと前から厳重に守られていたのでは?」
もちろん、これまで何もしてこなかったわけではありません。 厚労省は以前から外部ネットワーク接続点の確認やオフラインバックアップなどの対策を進めています。 さらに2026年5月には、AIの高度化によってシステムの弱点を探しやすくなり、サイバー攻撃の頻度が上がる可能性についても注意を呼びかけています。
つまり、「突然危険になった」というより、以前から存在していた危険が、無視できないところまで大きくなってきたと考えたほうがよさそうです。
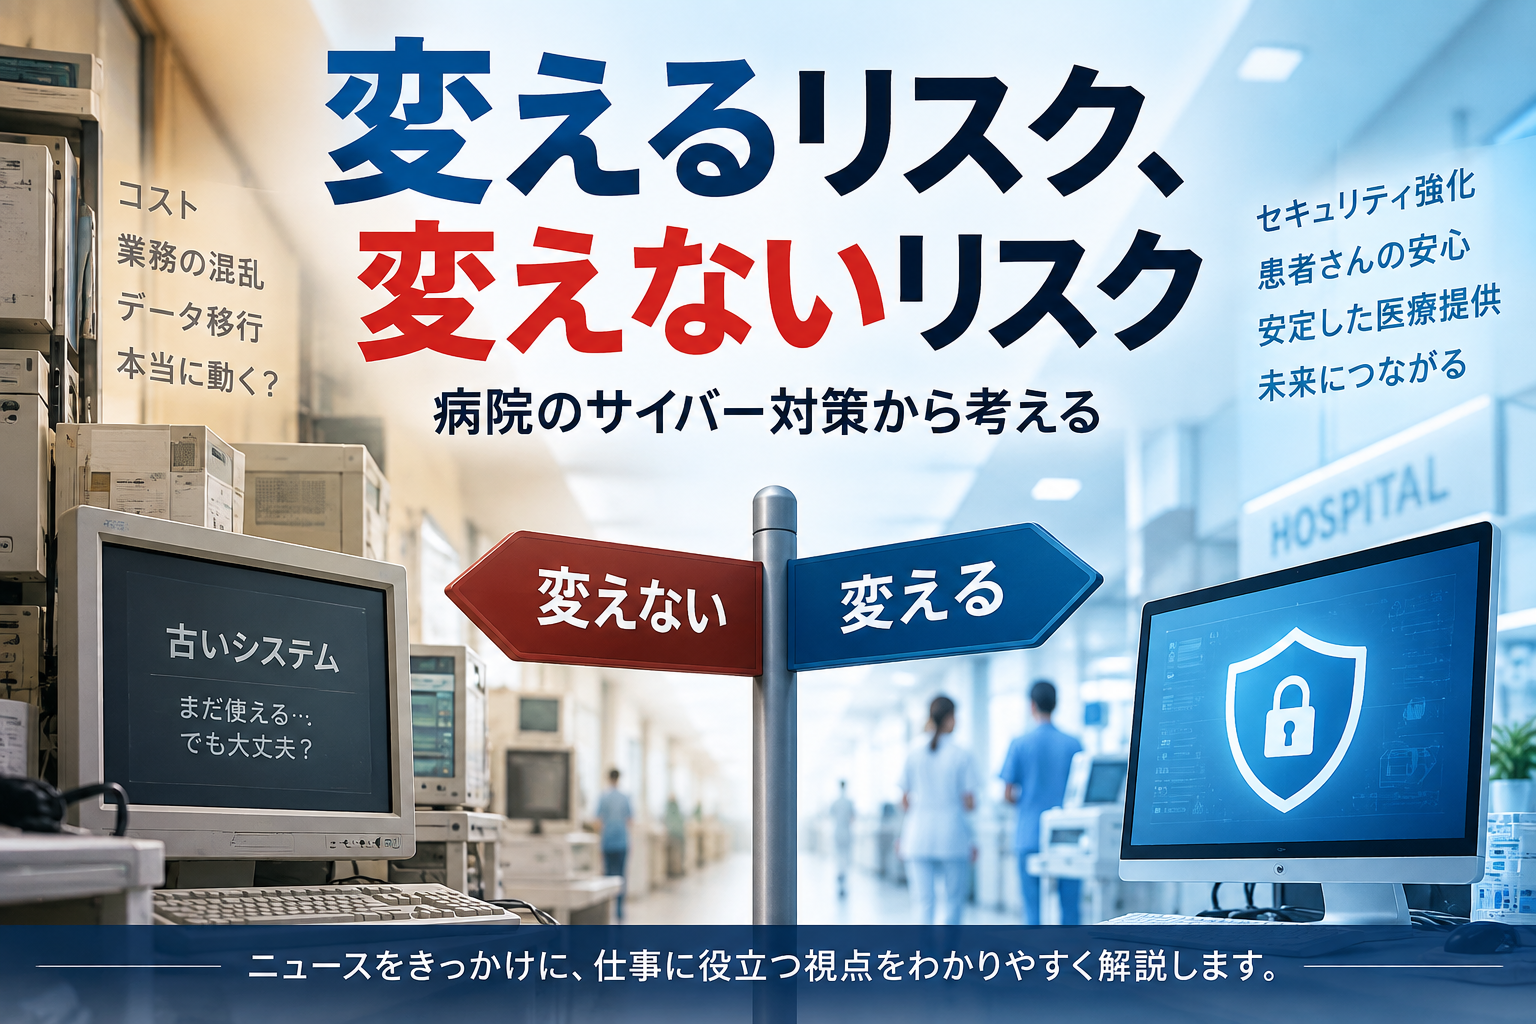
新しくすればいいとは限らない
では、古いシステムが危険なら、新しくすればいいのでは? そう思いますよね。 ところが、システム開発に関わった経験があると、そう簡単ではないことが分かります。 病院では電子カルテだけでなく、検査、予約、会計、薬剤管理など、さまざまなシステムがつながっています。 一つを新しくしたことで、今まで動いていた別のシステムが動かなくなるかもしれません。 データ移行で問題が起きる可能性もあります。
スマートフォンの機種変更でも、データやアプリの引き継ぎで困ることがありますよね。それをはるかに大規模にしたものだと考えると分かりやすいでしょう。 しかも病院では、「失敗したので今日は業務を止めます」では済みません。 だから、変えること自体にもリスクがあるのです。
変えるリスクと変えないリスク
システムには、「変えるリスク」と「変えないリスク」の両方があります。 今のシステムが問題なく動いているなら、高い費用とリスクを負ってまで変更しない。 その判断自体は間違いとは言えません。 ところが、時間がたつと状況が変わります。 システムは古くなり、サポートが終了する。新しい攻撃方法も登場する。 すると、ある時点で、変えるリスク < 変えないリスクと逆転します。
「今まで大丈夫だった」で判断しない
これは病院だけの話ではありません。
会社でも、「ずっとこのシステムを使っているから」「今まで問題なかったから」という理由で、昔の仕組みを使い続けることがあります。 しかし、5年前に正しかった判断が、今も正しいとは限りません。 では、どう判断すればいいのでしょうか。
大切なのは、今のまま使い続ける危険、変更するときの危険、止まった場合の影響、問題が起きたとき元に戻せるか、数年後も使えるのかを比べることです。 そして「全部変えるか、何もしないか」の二択にする必要もありません。 一部で試してから広げる。 段階的に移行する。 問題があれば戻せるように準備する。 こうすれば、変えるリスクそのものを小さくできます。
変えないことも一つの決断
医療機関を狙い、診療にまで影響を与えるサイバー攻撃には、個人的にも強い憤りを感じます。
しかし、仕事として考えれば「そんなことをする人はいないだろう」では済みません。
今回のニュースから改めて感じたのは、「今まで大丈夫だった」と「これからも大丈夫」は違うということです。 変えることにはリスクがあります。
しかし、変えないことのリスクも時間とともに大きくなる。 だからこそ、ときどき立ち止まって、「あのときの判断は、今でも正しいのか?」と見直すことが大切なのだと思います。
コメント