2026年10月、日本企業を狙ったサイバー攻撃で、中国で開発されたAIツール「ARTEX(アーテックス)」が悪用されていたと報じられました。 AIは仕事を便利にする一方、攻撃者にとっても作業を効率化する道具になり得ます。 では、なぜAIをサイバー攻撃に利用できるのでしょうか。 中国製AIは特別に改造しやすいのでしょうか。 今回は、このニュースをきっかけに、LLMの仕組みと攻撃自動化の実態を考えます。
中国製AIが日本企業への攻撃に使われていた
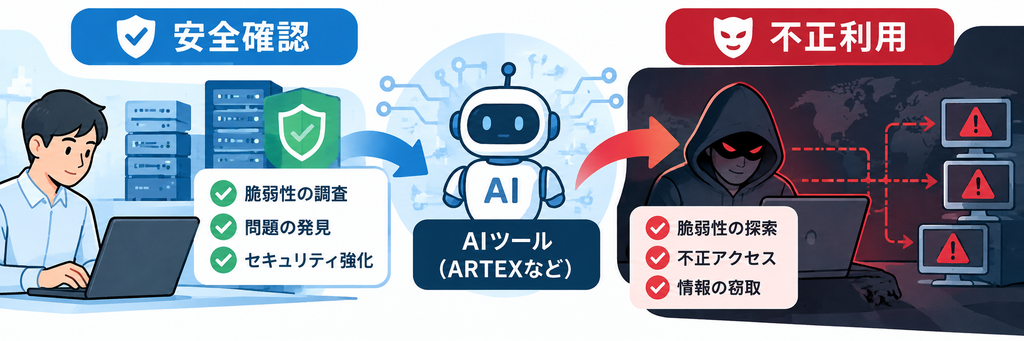
ARTEXは、システムの弱点を調べるセキュリティ検査に利用できるAIツールです。 本来は企業の安全対策に役立つ技術ですが、攻撃者にも悪用される可能性があります。 今回の調査では、日本企業を狙った攻撃用サーバーが複数確認され、ARTEXの使用が報告されました。 ただし、関連が疑われる情報漏えいのすべてがARTEXによるものと証明されたわけではありません。 重要なのは、安全を守るための技術が、使い方によって攻撃の道具にもなるという点です。
中国製LLMはなぜ改造しやすいのか?
AIといえばChatGPTを思い浮かべる人も多いでしょう。 こうした文章を理解・生成するAIの基盤となる技術の一つが、LLM(大規模言語モデル)です。 LLMには、開発企業が管理するモデルと、利用者が自分の環境で動かせるように、学習済みのデータを公開しているモデルがあります。
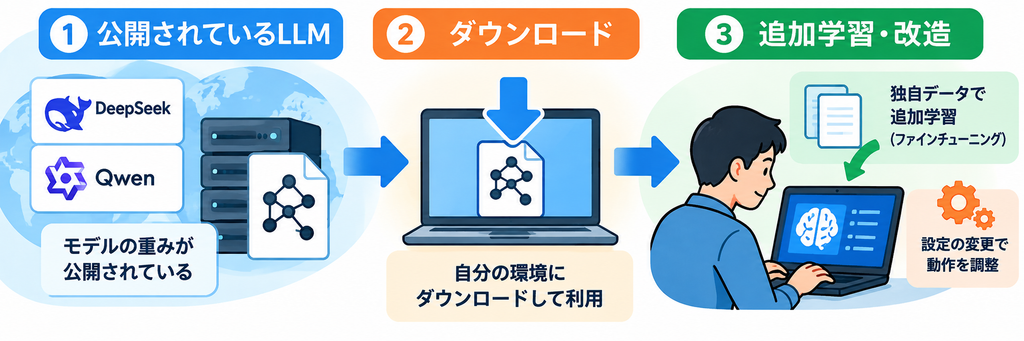
中国で開発されたDeepSeek(ディープシーク)やQwen(クウェン)には、後者に当たるモデルがあります。 公開されたデータをダウンロードすれば、自社のコンピューターで動かしたり、用途に合わせて調整したりできます。 ただし、これは中国製だからできるわけではありません。 米国などで開発されたモデルにも、同じ仕組みのものがあります。
つまり、改造のしやすさを決めるのは、開発された国ではなく、モデルがどのような形で公開されているかなのです。
LLMを改造すると何が変わる?
LLMは、大量の学習を通じて得た数値データを使い、文章を生成しています。 この数値データを「重み」と呼びます。 公開された重みを利用し、追加のデータで学習させることで、AIの回答傾向を変えることができます。 この方法の一つが「ファインチューニング」です。
例えば、企業独自の専門用語を覚えさせたり、特定の業務に適した回答をさせたりできます。 一方で、追加学習の方法によっては、安全上の制限が弱まる可能性もあります。 ただし、AIを悪用するために、必ずしもLLMそのものを改造する必要はありません。 既存のAIに外部のプログラムを組み合わせるだけでも、さまざまな作業を自動化できるからです。
AIがサイバー攻撃を自動化する時代
今回のARTEXで注目すべきなのは、LLMを改造したことではなく、AIと外部ツールを連携させ、作業を自動化できる点です。 従来、攻撃者は標的の情報を集め、弱点を調べ、侵入できるか試す作業を繰り返していました。 AIを利用すれば、その一部を自動で進められます。
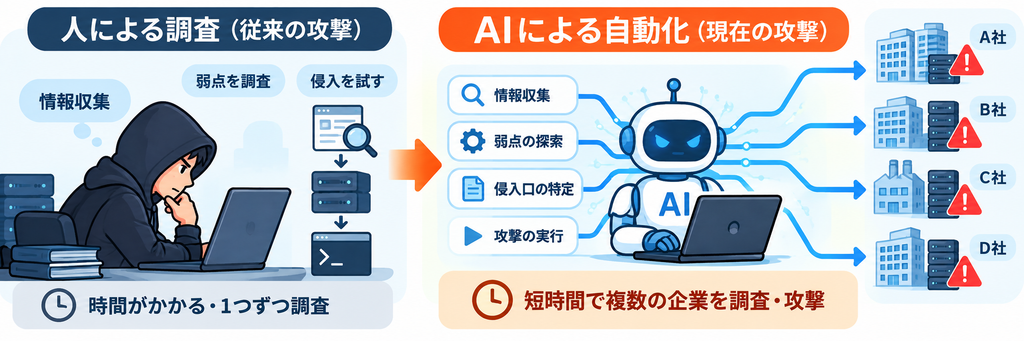
例えば、複数の企業のシステムを調査し、見つかった弱点を整理する作業です。 人間が一つずつ確認していた工程を効率化できれば、短時間で多くの標的を調べられる可能性があります。 これは、企業がセキュリティ検査を効率化できるのと同じ仕組みです。 便利な自動化技術が、攻撃者にも利用されているのです。
最近のサイバー攻撃増加にもAIが関係している?
ここからは推測を含みますが、AIの進化がサイバー攻撃の効率化に影響している可能性は十分に考えられます。 以前は高度な知識や多くの時間が必要だった作業でも、AIが一部を補助することで、攻撃の準備にかかる負担を減らせるからです。
ただし、今回のニュースが、中国製LLMを改造したことが攻撃の原因だったと示すものではありません。 AIの改造と、AIツールによる攻撃の自動化は、分けて考える必要があります。
まとめ:AIの進化は攻撃と防御の両方を変える
AIは、攻撃者だけの道具ではありません。 企業もAIを使って不審な通信を検知したり、システムの弱点を早期に発見したりできます。 大切なのは、AIを恐れることではなく、攻撃の方法が変化していると理解することです。 ソフトウェアの更新、多要素認証、アクセス権限の管理といった基本対策は、これからも欠かせません。 今後は、AIによって攻撃がどこまで自動化されるのか、そして防御側がどう対応していくのかに注目したいところです。
コメント