最近、ニュースを見ていて、こんなことを感じませんか。
「情報漏えいのニュース、多くない?」
タイムズカー、焼肉きんぐ、大和証券、佐川急便、ヤマト運輸……。
ここ最近だけでも、不正アクセスや情報漏えいに関する発表が相次いでいます。実際、10月に入ってからも複数の企業が被害や漏えいの可能性を公表しています。INTERNET Watch
単にニュースで取り上げられる機会が増えただけなのでしょうか。
どうやら、それだけではなさそうです。
2026年、情報漏えい被害はすでに500件超
読売新聞とトレンドマイクロが国内企業・団体の公表情報を集計したところ、サイバー攻撃による情報漏えい被害は、2026年に入ってすでに500件を超えています。
10月7日の報道では、2026年は10月5日時点で506件以上とされ、すでに過去2年に並ぶ規模になっています。ライブドアニュース
ここで注意したいのが、「情報漏えい」と「不正アクセスなどのサイバー被害」は、集計範囲が同じではないことです。
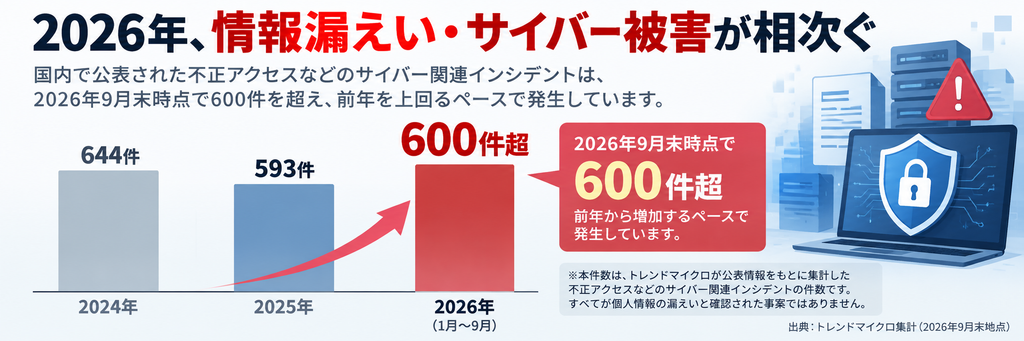
別のトレンドマイクロの集計では、不正アクセスなどを含めると、2024年644件、2025年593件、2026年は9月末ですでに600件を超えています。熊本日日新聞
数字は違いますが、どちらからも見えてくるのは同じです。
2026年、企業を狙ったサイバー被害が非常に高い水準で発生している。
これは間違いなさそうです。
身近なサービスでも大規模な情報漏えい
特に気になったのが、私たちが普段利用するようなサービスでも被害が起きていることです。
タイムズカーでは2026年9月、第三者による不正アクセスによって約660万アカウントの情報が取得されたことが確認されました。 氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報などが対象となっています。 一方、クレジットカード情報の漏えいは確認されていません。パーク24
さらに10月には、焼肉きんぐの公式アプリでも不正アクセスが発生。 登録約1081万件のうち、10,788,963件の会員情報が漏えいしたと運営会社が発表しています。 漏えいした情報には、会員番号、氏名、メールアドレス、電話番号が含まれます。 こちらも決済情報は運営会社が保持しておらず、パスワードや店舗利用履歴などの漏えいはないとされています。物語コーポレーション
1000万件を超える規模です。
こうしたニュースが短期間に続けば、「最近やたら多い」と感じるのも無理はありません。
なぜ、これほど攻撃が増えているのか
そこで気になるのが、「なぜ今、こんなに増えているのか?」ということです。
もちろん、すべての原因がAIというわけではありません。 企業が保有するデータ量の増加、クラウドサービスの普及、システムの複雑化、攻撃手法の高度化など、さまざまな要因があります。
ただ、そこに新しく加わってきた可能性があるのが、生成AIです。
トレンドマイクロへの取材をもとにした報道でも、直近の個別事件との関連は不明としたうえで、AIの悪用によってサイバー攻撃が容易になる可能性が指摘されています。熊本日日新聞
ここは非常に重要です。
「最近の情報漏えいはAIが原因だ」と断定することは、現時点ではできません。
しかし、AIが攻撃者の作業を効率化する道具になり得ることは、無視できなくなっています。
昔は「手」を自動化。今は「頭」まで?
そもそも、サイバー攻撃の自動化自体は最近始まったものではありません。
大量のパスワードを試す。
大量のアクセスを送る。
多数のコンピューターを自動的に調べる。
こうした「作業」は、AIが登場するずっと前からプログラムによって自動化されていました。
言ってみれば、昔は「手」を自動化していました。 ところが生成AIが加わることで、「どこを調べるか」「どこに弱点がありそうか」「集めた情報をどう整理するか」といった、これまで人間の知識や判断が必要だった「頭」の部分まで効率化できる可能性が出てきています。
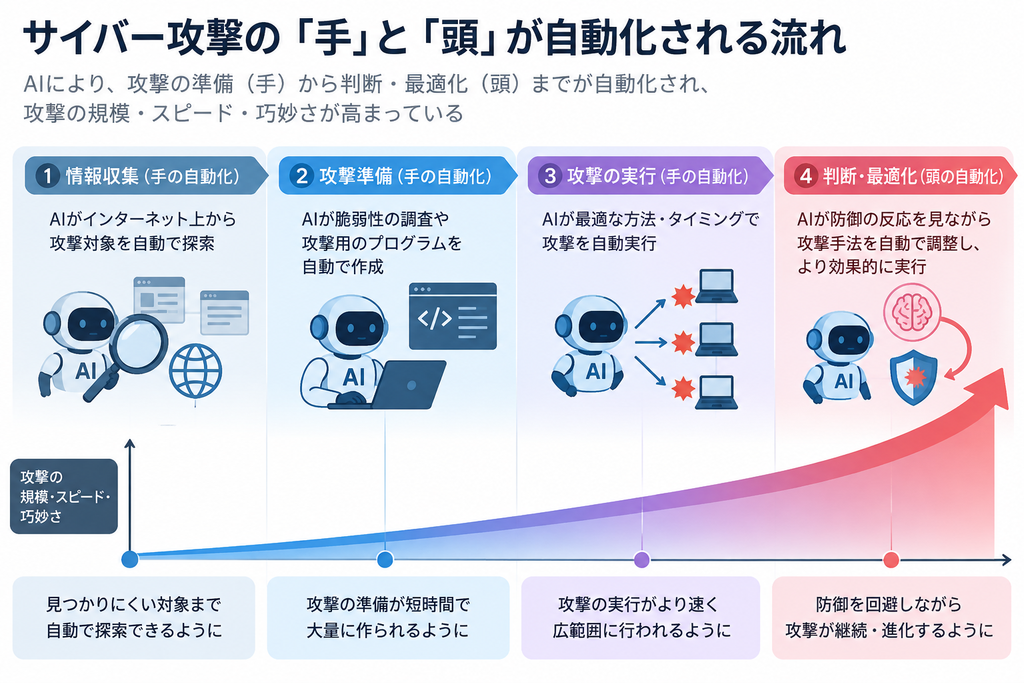
ここが、これまでの自動化との大きな違いです。
専門家だけの世界ではなくなる?
もう一つ気になるのが、攻撃する側のハードルです。
以前であれば、サイバー攻撃を行うにはプログラミングやネットワーク、サーバーなどについて、かなり専門的な知識が必要でした。 しかし生成AIは、調査や分析、プログラム作成などを支援できます。 捜査関係者からも、AIによって攻撃のハードルが下がっているとの指摘が出ています。熊本日日新聞
もちろん、「AIがあれば誰でも簡単に企業をハッキングできる」という話ではありません。 実際の攻撃には依然として知識や技術が必要です。 それでも、これまで専門家が時間をかけて行っていた作業の一部をAIが補助できるようになれば、攻撃者側の効率が上がる可能性はあります。
情報漏えいが怖いのは「その後」
個人的に、情報漏えいで最も怖いと感じるのはここです。
漏れた瞬間に何かが起きるとは限りません。 氏名、住所、電話番号、メールアドレス、生年月日などの情報は、別の場所から流出した情報と組み合わされる可能性があります。
そして後になって、なりすましやフィッシング詐欺などに利用されるかもしれません。 実際、タイムズカーは利用者に対し、同社を装ったメール、SMS、電話などへの注意を呼びかけています。 焼肉きんぐの運営会社も、漏えいした個人情報がなりすましメールやフィッシング詐欺などに悪用される恐れがあるとして注意喚起しています。パーク24
さらに厄介なのは、「どこから漏れた情報が使われたのか、本人には分からないことがある」という点です。 数年前に漏れた情報が、忘れた頃に利用される可能性もあります。
情報漏えいは、事件が公表されたところで終わる問題ではないのです。
AI対AIの時代へ
もちろん、AIを使うのは攻撃者だけではありません。 企業側もAIを利用して、不審なアクセスの検知、脆弱性の発見、攻撃の分析などを高度化しようとしています。
実際、トレンドマイクロも2026年10月、AIを使って脆弱性を自動的に発見する技術を発表しています。www.trendmicro.com
つまり、これから起こるのは、AIを使った攻撃 VS AIを使った防御という世界なのかもしれません。
まとめ
2026年に入って、企業や団体への不正アクセス、そして情報漏えいのニュースが相次いでいます。 タイムズカーでは約660万アカウント、焼肉きんぐでは約1079万件という大規模な情報漏えいも確認されました。パーク24
ただし、ここで、「AIのせいで情報漏えいが急増した」と単純に結論づけるのは早いでしょう。
現時点で注目すべきなのは、
AIによって情報収集・分析・脆弱性探索などが効率化され、サイバー攻撃を行うためのハードルが以前より下がる可能性があること。
昔は「手」を自動化した。 これからは「頭」の仕事までAIが支援する。 生成AIが急速に進化する今、便利さだけでなく、その能力を攻撃する側も利用できるという視点を持っておく必要がありそうです。
コメント