最近、企業の個人情報漏えいやサイバー攻撃のニュースが相次いでいます。 一つひとつを見ると、別々の企業で起きた事件のように思えます。
ところが2026年10月20日、こうした攻撃の一部で、AIを活用した共通の攻撃手法が使われていた可能性が報じられました。 国内の約80社が標的となり、そのうち8社が情報漏えいを公表しているというのです。 しかも、今回の調査で興味深いのは、攻撃する国や業種を絞り込んでいたとみられることです。
なぜ攻撃者は、同じ業種の企業を狙うのでしょうか。
その理由を考えると、サイバー攻撃の新たな怖さが見えてきます。
国内約80社への攻撃でAIの使用が判明
2026年10月19日、GMOサイバーセキュリティ byイエラエは、日本企業を狙ったサイバー攻撃についての調査結果を公表しました。
調査では、日本企業を中心に狙っていたAI利用の攻撃用サーバー6台が発見されました。 使われていたのは、中国語を使用する開発者が公開した「ARTEX(アルテックス)」というAIエージェントです。 ARTEXは本来、企業のシステムにセキュリティ上の弱点がないかを自動的に調べるためのものです。 ところが、その機能が悪用されたとみられています。 今回の調査で標的と確認された企業のうち、8社はすでに情報漏えいを公表しています。 なお、中国語のAIが使われていたことと、中国政府が攻撃に関与したことは別の話です。 現時点で攻撃者の正体や国家の関与が確定したわけではありません。
攻撃には「国と業種を絞る」という特徴があった
今回の調査で特に注目したいのが、攻撃対象の選び方です。 GMO社が最初に調べた攻撃用のシステムでは、日本企業約20社が標的となっており、そのうち9社は同じ業種のサイトでした。 さらに、追加で発見された6台の攻撃用サーバーでも、標的とする業種に偏りが見られました。 例えば、保険・金融、教育・印刷、ECサイト・物流、デジタルギフト・小売りなどです。
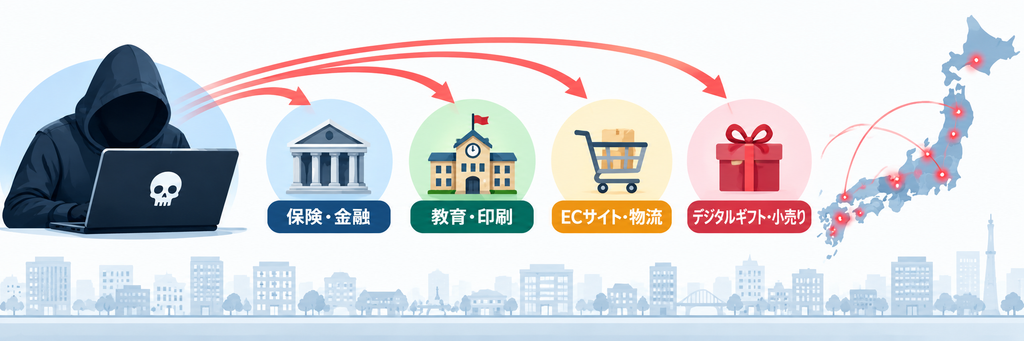
つまり、攻撃者が無差別に企業を狙うのではなく、国や業種をある程度絞って攻撃している可能性が見えてきたのです。 ただし、調査会社が攻撃元のサーバーをどのような方法で詳しく調べたのかについて、技術的な手順のすべてが公開されているわけではありません。
ここでは、公表された調査結果をもとに考えてみましょう。
なぜ同じ業種の企業を狙うのか?
ここからは、今回の攻撃で実際に確認された手口ではなく、考えられる可能性についてのお話です。 例えば、保険会社を考えてみましょう。 保険会社には、契約者情報を管理したり、保険料を計算したりするシステムがあります。 会社が違っても、業務の内容が似ていれば、システムの基本的な仕組みや利用するソフトウェアに共通点があるかもしれません。
もしA社のシステムに弱点が見つかったら、攻撃者はどう考えるでしょうか。
「同じようなシステムを使っているB社にも、この弱点があるのでは?」そう考える可能性があります。 もちろん、会社が違えば設定もパスワードも異なります。 同じ業種だからといって、必ず同じ方法で侵入できるわけではありません。 しかし、同じ製品や似た仕組みが使われていれば、一社を攻撃して得た知識が、別の会社への攻撃のヒントになる可能性はあるのです。
一つの攻略法が、別の企業にも通用する?
これは、ゲームの攻略法に例えるとわかりやすいかもしれません。 あるゲームで、特定の敵を倒す方法を発見したとします。 同じ種類の敵が別の場所に現れたら、その攻略法を参考にできますよね。 企業のシステムでも、似た仕組みや共通する弱点があれば、同じようなことが起こり得ます。
特に、複数の企業が同じメーカーのソフトウェアを使っている場合、そのソフトウェアに共通する弱点が見つかると、多くの企業に影響する可能性があります。 ここで重要なのは、同じアルゴリズムを使っていること自体が悪いわけではない、という点です。 問題は、同じ弱点まで複数の企業で共有されてしまうことです。
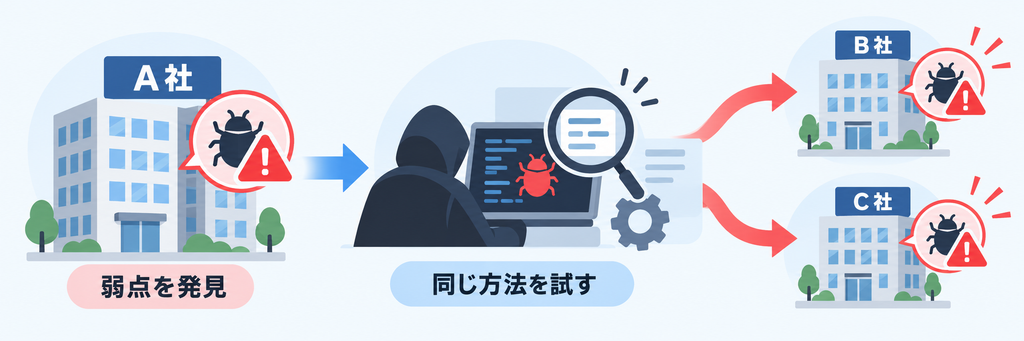
今回の事件で、本当にこうした攻略法の使い回しが行われたかは確認されていません。 しかし、攻撃対象に業種の偏りが見られた理由を考えるうえで、興味深い可能性の一つといえるでしょう。
AIによって攻撃の効率が変わる
さらに今回の事件では、AIエージェントが使われていたことも重要です。 従来、攻撃者が一つひとつ調べていたシステムの弱点を、AIが自動的に探せるようになってきました。 人間が攻撃対象を選び、AIに調査を任せる。 そして、見つかった弱点をもとに、別のシステムも調べる。 このような作業を効率化できれば、攻撃者にとっては、より多くの企業を調べやすくなります。 ただし、AIがすべての攻撃を自動的に成功させられるわけではありません。 それでも、攻撃の準備に必要な時間や手間が減ることは、企業にとって無視できない変化です。
企業だけでなく、システムを作る側にも教訓がある
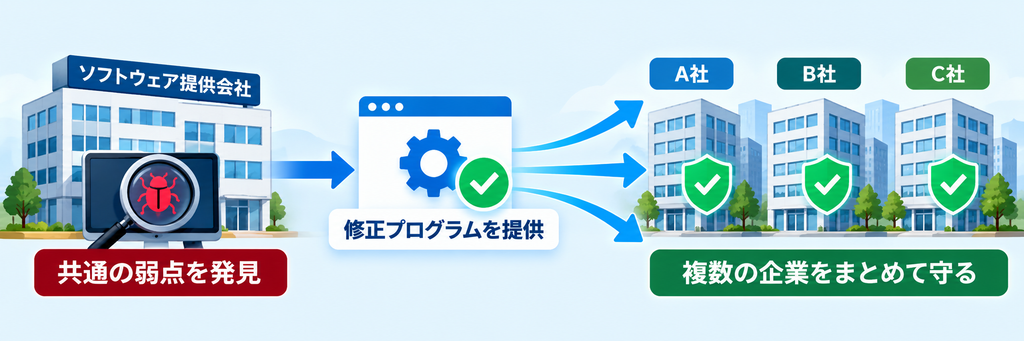
では、今回の事件から何を学ぶべきでしょうか。 まず、システムを利用する企業は、ソフトウェアの更新や設定の確認など、基本的なセキュリティ対策を徹底する必要があります。 そして、もう一つ重要なのが、システムを開発・提供する側の対策です。 同じシステムを多数の企業に提供している場合、一社で発見された弱点が、ほかの利用企業にも存在していないかを調べる必要があります。
これは、すべての会社で異なるアルゴリズムを使うべきだ、という意味ではありません。 むしろ、共通する仕組みを安全に設計し、弱点が発見されたときに、利用企業全体へ速やかに対策を広げられることが大切です。 また、攻撃者がAIを利用するのであれば、守る側もAIを使って弱点を点検するなど、対策の進め方を見直す必要があるでしょう。
まとめ|一社の弱点が、ほかの会社にも関係する時代
今回のニュースで注目したいのは、AIがサイバー攻撃に悪用されたことだけではありません。 国や業種を絞った攻撃が行われているとみられる点にも、大きな意味があります。 同じ業種の企業には、システムや業務の仕組みに共通点がある場合があります。 その共通点が攻撃のヒントになってしまう可能性は、十分に考えられるのです。
もちろん、今回の攻撃がそのような方法で行われたと断定することはできません。 しかし、1社で見つかった弱点を、その会社だけの問題で終わらせないことは、これからのセキュリティ対策で重要になるでしょう。 攻撃者が得た知識を横展開できるのであれば、守る側も対策を横展開していく。 今回の事件は、そんな発想の必要性を考えさせるニュースではないでしょうか。
コメント