2026年10月、GMOインターネットのクラウドサービスがサイバー攻撃を受け、利用者のFX口座で身に覚えのない取引が発生しました。 GMOは被害への補償方針を示すとともに、政府に「能動的サイバー防御」の適用を緊急要請しました。 しかし、政府は慎重な姿勢を示しています。
被害を受けた企業が、なぜ自分で攻撃元を止められないのでしょうか。
GMOで何が起きたのか
被害を受けたのは「お名前.com デスクトップクラウド」というサービスです。 インターネット上のWindows環境を利用でき、FXの自動売買などにも使われています。 GMOは10月20日、一部のサーバー環境に不正なプログラムが設置されていることを確認しました。 その後、利用者のFX取引口座で不審な操作が報告されました。 同社は対象環境の停止や調査を進め、被害への補償方針を示しています。
なぜ民間企業は攻撃元を止められないのか?
企業は、自社のサーバーを停止したり、不正な通信を遮断したりできます。 しかし、外部のサーバーへ無断で侵入し、プログラムを削除することは原則として認められません。
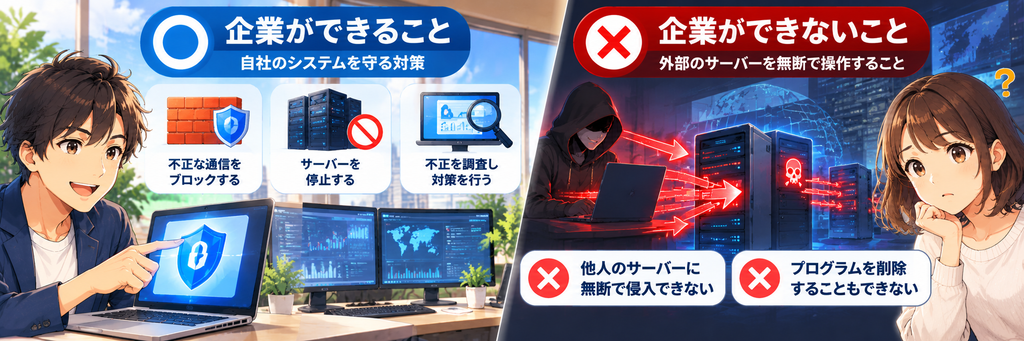
たとえ被害者でも、他人が管理するコンピューターを勝手に操作する権限はないのです。 そのため、外部のサーバーが攻撃に使われている場合は、管理者への連絡や警察への通報などが基本となります。
攻撃元が犯人のサーバーとは限らない
攻撃者が第三者のサーバーを乗っ取り、そこを経由して攻撃することがあります。 これを「踏み台」と呼びます。
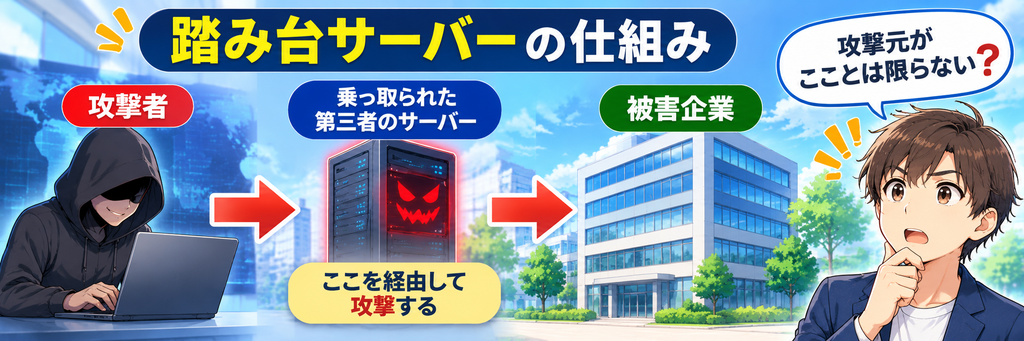
例えば、次のような流れです。
攻撃者 → 乗っ取られた第三者のサーバー → 被害企業
被害企業から見ると、途中のサーバーが攻撃元に見えます。 しかし、その所有者は事件とは無関係かもしれません。 安易にサーバーを停止すれば、正当なサービスまで止まる恐れがあります。 なお、これは一般的な攻撃の仕組みであり、今回のGMO事件で踏み台の使用が確認されたという意味ではありません。
能動的サイバー防御とは?
2026年10月、日本では「能動的サイバー防御」に関する新たな制度の運用が始まりました。 重大なサイバー攻撃を防ぐため、法律で定められた条件のもと、警察や自衛隊が攻撃に使われるコンピューターにアクセスし、脅威を取り除く「アクセス・無害化措置」が可能になります。
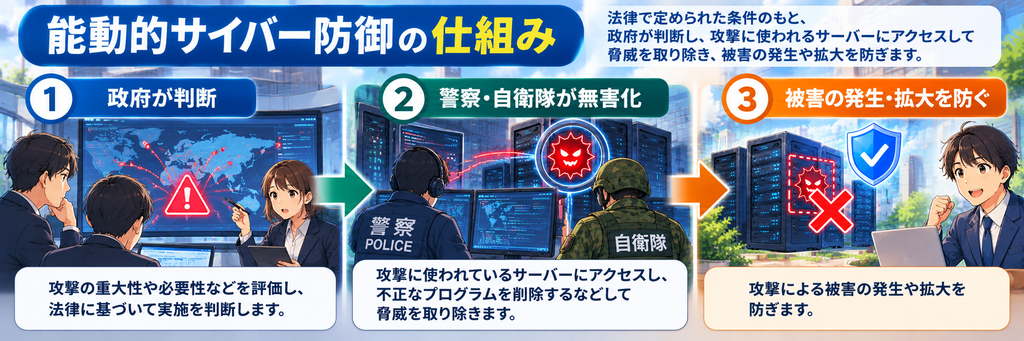
これは攻撃者への仕返しではなく、被害の発生や拡大を防ぐための措置です。 ただし、政府でも自由に実行できるわけではありません。 対象となる攻撃や必要な手続きには、法律上の条件があります。
政府はどう判断したのか?
GMOは10月24日、政府への緊急要請を公表しました。
しかし、政府は要請に応じて直ちに無害化措置を実施することには慎重です。 能動的サイバー防御は、企業から依頼があれば自動的に実施される制度ではありません。 攻撃の重大性や措置の必要性などを踏まえ、政府自身が判断します。 政府関係者も、今回の件については、さらに詳しい解析が必要だと説明しています。 また、無害化措置を実施しても、攻撃者に対処方法を知られないよう、公表しない方針とされています。 そのため、公表されていないことが、実施されていないことを意味するわけではありません。
まとめ
今回のGMOの事件は、民間企業が自社を守る対策と、政府が攻撃元に対処する措置との違いを示しています。 能動的サイバー防御は、重大なサイバー攻撃に対応するための新たな手段です。 今後は、法律に基づく適切な判断と、被害を拡大させない迅速な対応をどう両立するかが注目されます。
コメント