2026年10月16日、北海道から中部地方にかけて緊急地震速報が発表されました。 気象庁が推定した地震の規模は、なんとマグニチュード9.9。 最大震度7の強い揺れが予測されました。
ところが、約8分後に警報は取り消されます。 実際に発生していたのは、カムチャツカ半島付近を震源とするマグニチュード6.9の地震で、日本国内で観測された最大震度は1でした。
その後の記者会見では、ある質問が注目されました。
「サイバー攻撃の可能性はないのか?」
気象庁はこれを否定しましたが、もし本当にサイバー攻撃だったとしたら、どのようにして誤った緊急地震速報を発表させるのでしょうか。 そして、そこにAIが関わる可能性はあるのでしょうか。
緊急地震速報はどうやって発表される?
まず、緊急地震速報の仕組みを簡単に説明しましょう。
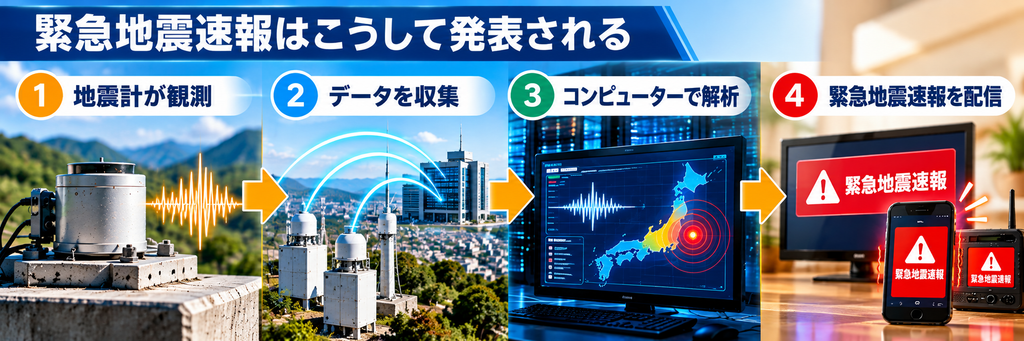
➀地震が発生すると、各地に設置された地震計が揺れを観測します。
➁その観測データをコンピューターが集めます。
➂コンピューターが震源の位置や地震の規模、各地で予想される揺れの強さを計算します。
➃強い揺れが予測された場合に、テレビやスマートフォンなどを通じて緊急地震速報が伝えられるのです。
この一連の処理は、わずかな時間で自動的に行われます。 つまり、私たちが受け取る緊急地震速報は、「観測データとコンピューターによる計算結果をもとに作られている」わけです。
もしサイバー攻撃だったら、何を狙うのか?
ここからは仮定の話です。
例えば、何者かが地震の観測データを不正に書き換えたらどうなるでしょうか。
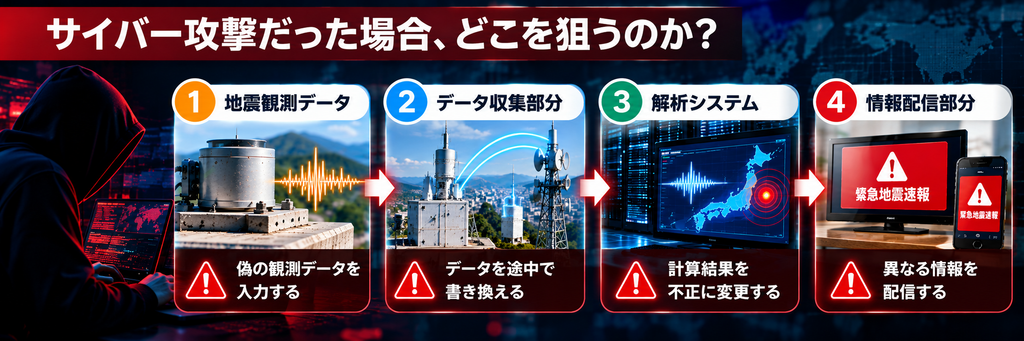
実際には小さな揺れなのに、大きな揺れを観測したかのようなデータが入力されれば、誤った計算につながる可能性があります。 また、観測データが正しくても、解析プログラムやシステムの設定が不正に変更されれば、間違った結果が出ることも考えられます。 さらに、計算結果そのものは正しくても、情報を配信する段階で内容が改ざんされる危険性もあります。
ただし、実際にこうした攻撃を成功させるには、厳重に管理されたシステムへの不正なアクセスなど、さまざまな条件が必要です。 重要なのは、サイバー攻撃はシステムを停止させるだけではないということです。 システムが正常に動いているように見えても、出力される情報が間違っている。 そんな攻撃も理論上は考えられるのです。
AIを使えば攻撃できるのか?
では、最近急速に進化しているAIはどうでしょうか。 AIを使えば、緊急地震速報を自由に操作できるというわけではありません。 しかし、悪意のある人物がAIを利用することで、攻撃に必要な情報の収集やプログラムの解析などを効率化する可能性はあります。
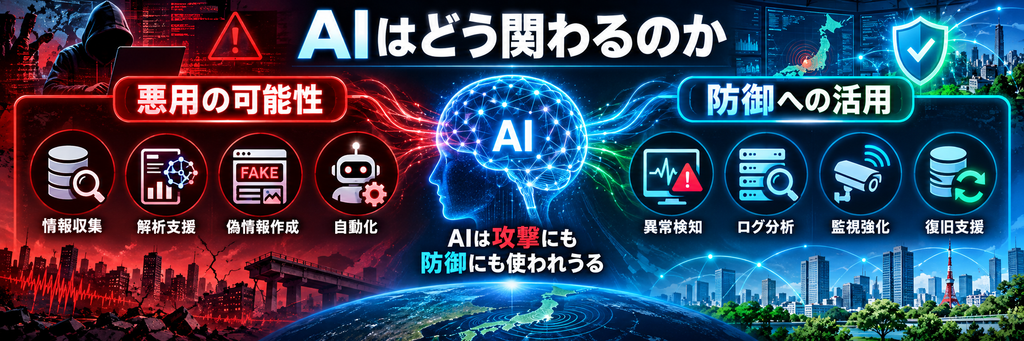
例えば、公開されている大量の技術資料をAIに整理させたり、プログラムの仕組みを理解するために活用したりすることが考えられます。 また、実際のシステムに侵入しなくても、生成AIを使って本物そっくりの偽の地震情報やニュース映像を作り、SNSで拡散させることは考えられます。
つまり、AIが勝手に攻撃するというよりも、人間がAIを道具として悪用することが問題なのです。 一方で、AIは不審な通信やシステムの異常を検知するなど、防御の側でも活用できます。 AIそのものが危険なのではなく、どのように利用されるかが重要なのです。
サイバー攻撃かどうかは調査できる?
今回の記者会見で、もう一つ気になる点があります。
それは、発生から短い時間でサイバー攻撃ではないと判断できるのか、という疑問です。 一般に、サイバー攻撃の調査では、外部との通信記録やシステムの操作履歴、プログラムが書き換えられていないかなどを確認します。 こうしたデジタル上の証拠を調べることを「デジタルフォレンジック」といいます。
短時間でも不審な通信の有無などは確認できますが、過去に侵入されていなかったかまで詳しく調べるには、さらに時間が必要になる場合があります。 ここで注意したいのが、「攻撃の痕跡が見つかっていない」ことと、「攻撃が絶対になかった」ことは同じではないという点です。
今回、気象庁は当該時間帯に外部からのアクセスがなかったことなどを確認し、サイバー攻撃を否定しています。
今回の誤報は何が原因だったのか?
では、今回の誤報は実際にはなぜ発生したのでしょうか。 気象庁の説明によると、地震の規模を計算する際に、実際とは異なる震源位置や適切ではない計算式が使われていました。
さらに、本来は計算に使用しないはずの観測点のデータが使われていたことも判明しています。 つまり、現時点で明らかになっているのは、地震データを処理するシステム上の問題です。 気象庁は緊急的な対策を実施しており、詳細な原因の解明は引き続き必要です。
今回の誤報がサイバー攻撃によって引き起こされたという証拠は確認されていません。
これからは「情報の正しさ」を守る時代へ
サイバー攻撃というと、個人情報が盗まれたり、会社のシステムが停止したりする被害を想像する人が多いかもしれません。 しかし、もう一つ重要なのが、情報そのものが正しい状態に保たれることです。 情報セキュリティでは、これを「完全性」と呼びます。
例えば、病院の患者情報、銀行の口座残高、交通機関の運行情報。これらが不正に書き換えられれば、システムが動いていても大きな問題になります。 緊急地震速報も同じです。 私たちがこれから考えるべきなのは、システムが止まらないようにすることだけではありません。
「そのシステムが発信する情報を、どこまで信頼できるのか」
AIの活用が広がる時代だからこそ、情報の正しさを守るという視点が、ますます重要になっていくのではないでしょうか。
コメント