
前回の記事で、APIキーの役割や安全な管理方法について紹介しました。
APIキーを適切に管理しているつもりでも、実は知らないうちに外部へ公開されてしまうことがあります。 しかも、その原因はプログラムの開発過程に潜んでいるかもしれません。 今回は、約1,000万のWebサイトを対象とした調査結果をもとに、情報漏えいが起きる仕組みと、その対策を解説します。
約1000万サイトから1748件のAPIキーが発見
2026年10月23日、ITmedia NEWSが、米スタンフォード大学などによるAPIキーの漏えい調査を紹介しました。 研究チームが約1,000万のWebサイトを調査したところ、14のサービスに対応する1,748件の有効なAPI認証情報が公開状態で見つかったのです。
対象には、クラウドサービスや決済サービスなどが含まれ、銀行や重要インフラに関係するサイトでも確認されました。 ただし、1,748件という数字は、実際に不正利用された件数ではありません。 第三者に悪用される可能性がある状態で発見された認証情報の数です。 さらに研究では、JavaScriptに関係する漏えいのうち、62%がビルド後の公開用ファイルでのみ確認されたと報告されています。ITmedia
これは何を意味するのでしょうか。
なぜAPIキーが勝手に公開されてしまうのか
APIキーを直接書かなくても漏れる
前回の記事では、APIキーをプログラムに直接書かず、環境変数などで管理する方法を紹介しました。 ところが、環境変数に保存すれば必ず安全というわけではありません。 例えば、開発者がAPIキーを環境変数に保存し、その値をブラウザ側のJavaScriptから参照するようにプログラムを作ったとします。 この状態でビルドすると、開発ツールの設定によっては、環境変数の参照部分が実際のAPIキーに置き換えられることがあります。 その結果、開発者が意図していなくても、公開用JavaScriptの中にAPIキーが埋め込まれてしまうのです。
ビルド後のファイルが危険
ビルドとは、開発したプログラムを実行・公開できる形にまとめる作業です。
Webシステムでは、公開用のJavaScriptやHTMLなどが生成されることがあります。
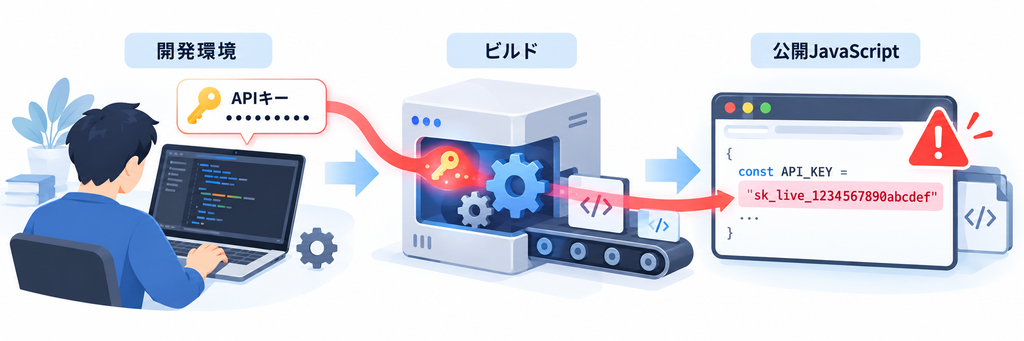
問題は、この完成したファイルです。 ソースコードにはAPIキーが直接書かれていなくても、ビルド後のJavaScriptに実際のキーが含まれている場合があります。 そして、そのファイルがWebサイトから配信されれば、利用者が中身を調べることでAPIキーを発見できてしまいます。 つまり、開発中のソースコードだけを確認しても、漏えいを防げるとは限らないのです。
WebシステムとC#では何が違うのか
ここで、WebシステムとC#のWindows Formsを比較してみましょう。
Webシステムの場合
Webシステムには、利用者のブラウザで動く部分と、サーバー側で動く部分があります。 JavaScriptは、ブラウザ側で動作する代表的なプログラミング言語です。 ブラウザに送られたJavaScriptは、利用者が開発者ツールなどで内容を確認できます。
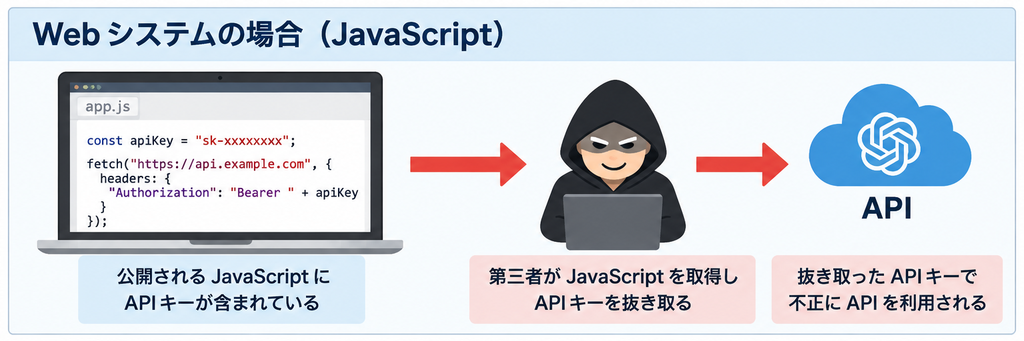
そのため、公開用JavaScriptにAPIキーが含まれていれば、比較的簡単に発見される可能性があります。
C#のWindows Formsの場合
一方、C#のWindows Formsでは、ビルドすると通常、EXEやDLLなどのファイルが生成されます。 これらを利用者へ配布して実行してもらいます。 JavaScriptとは異なり、ソースコードがそのまま表示されるわけではありません。
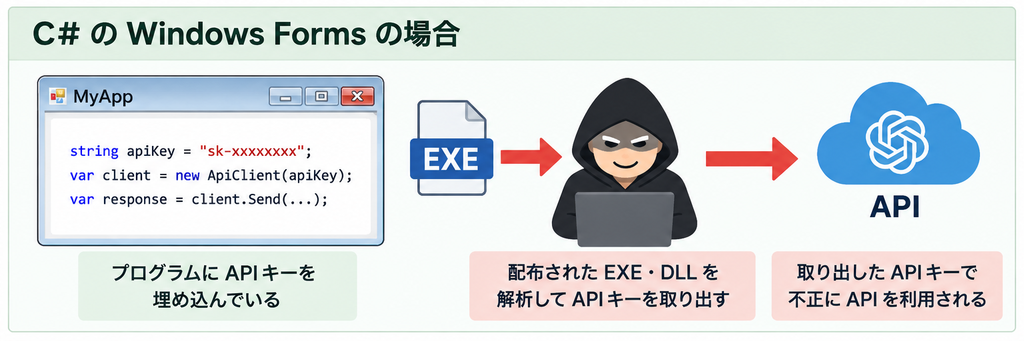
しかし、.NETのEXEやDLLは解析ツールで内部構造を調べることができます。 そのため、プログラムにAPIキーを埋め込んでいれば、取り出される危険があります。 なお、通常のC#では、環境変数を参照しただけで自動的にキーがEXEへ埋め込まれるわけではありません。 ビルド時に値を埋め込む特別な処理などがあれば、同様の問題が起こります。
Webでは公開されたJavaScript、
Windows Formsでは配布されたEXEやDLLが
漏えい経路になる可能性があるという違いです。
APIキーを安全に守るには
秘密情報はサーバー側で管理する
基本となる対策は、利用者に渡すプログラムへ秘密のAPIキーを含めないことです。 例えば、OpenAIのAPIを使う場合、ブラウザやWindows Formsから直接APIを呼び出すのではなく、自分たちのサーバーを経由させます。
➾ 利用者がアプリから質問を送信する
➾ 自分たちのサーバーが質問を受け取る
➾ サーバーが保管しているAPIキーを使ってOpenAIへ問い合わせる
➾ 取得した回答を利用者へ返す
これなら、利用者にAPIキーを渡さずに済みます。
サーバーの場所が知られても大丈夫なのか
ここでこんな疑問が生まれます。
「サーバーの接続先が分かれば、誰でもアクセスできるのでは?」
確かに、接続先のURLは利用者側のプログラムから確認できます。
しかし、URLが分かることと、自由にサービスを利用できることは別です。
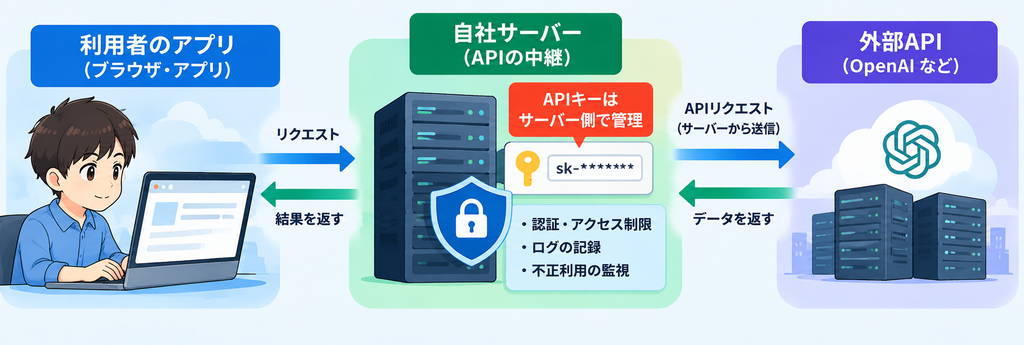
サーバー側で利用者認証やアクセス権限の確認、利用回数の制限などを行えば、不正利用の危険を抑えられます。 重要なのは、APIキーそのものを守るだけでなく、そのキーを使って実行できる処理も保護することです。
公開前に完成したファイルを確認する
もう一つ重要なのが、ビルド後の検査です。 ソースコードだけでなく、公開するJavaScriptや配布するEXE・DLLなどに、秘密情報が含まれていないか確認します。 自動検査ツールを導入し、公開前にチェックする仕組みも有効です。 万が一、APIキーの漏えいが判明した場合は、速やかにキーを無効化・再発行し、不正利用の有無を調査する必要があります。
まとめ|秘密情報は隠すだけでは守れない
今回のニュースで注目したいのは、APIキーが単純な管理ミスだけでなく、開発やビルドの過程でも公開され得るという点です。 筆者も長年システム開発に携わってきましたが、今回の問題は、昔から重要とされてきた「利用者側とサーバー側の役割分担」に通じるものだと感じました。
便利な開発ツールが増え、プログラムを簡単に公開できるようになった一方で、完成したファイルの中身まで意識する必要があります。 「APIキーをどこに保存するかだけでなく、どこで使い、最終的に何を利用者へ渡すのか」そこまで考えることが、情報漏えいを防ぐための重要な一歩なのです。
コメント